Definición en una frase
Regla de diseño que concede a cada componente solo los datos y acciones mínimos necesarios durante el tiempo imprescindible.
Definición: conceder solo los permisos necesarios
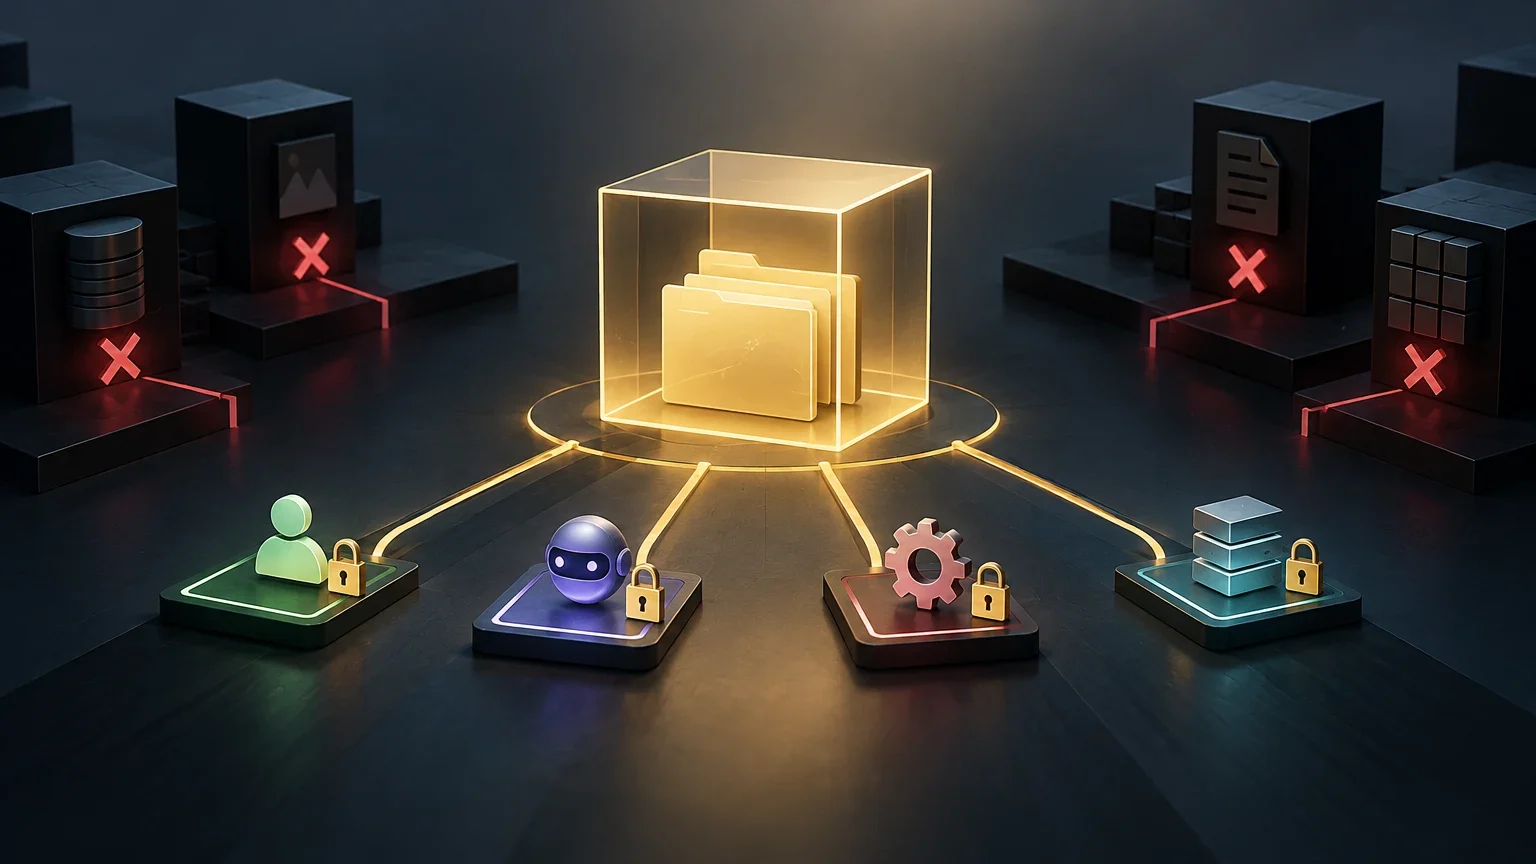
El principio de menor privilegio, también llamado principio de privilegio mínimo y abreviado PoLP, establece que cada usuario, proceso o componente debe disponer únicamente de los permisos necesarios para realizar la tarea que tiene asignada. La regla comprende tanto qué recursos puede alcanzar una identidad como qué operaciones puede ejecutar sobre ellos. Su objetivo es limitar las consecuencias de un error, un uso indebido o el compromiso de una cuenta o proceso.
No significa que todas las identidades tengan los mismos permisos reducidos, sino que el alcance debe corresponder a la función concreta. Un proceso que necesita leer un archivo no debería poder modificarlo si esa capacidad no hace falta; un servicio que consulta una base de datos no debería recibir permisos para administrar el servidor. La documentación de IBM sobre AIX ilustra el principio a nivel de proceso y explica que restringir privilegios puede limitar el daño si se explota una aplicación que los posee.
En un sistema de IA, el principio se aplica a las identidades y recursos que rodean al modelo: la cuenta que ejecuta el servicio, el agente que solicita acciones, las herramientas disponibles, las credenciales de acceso, los datos consultables y las conexiones de red. No se deduce de ello que un modelo tenga por sí mismo una identidad del sistema operativo. Esa identidad suele pertenecer al proceso o servicio que ejecuta el modelo, o al componente que hace llamadas en su nombre.
Para ampliar el contexto, consulta el [glosario](/glossary/), la ficha de [principio de menor privilegio](/glossary/principio-menor-privilegio) y la [comparativa](/compare/).
Cómo funciona: identidades, permisos y alcance
La aplicación empieza por identificar los componentes que pueden actuar. En una arquitectura sencilla puede haber una identidad de servicio para el backend, otra para acceder a una base de datos y credenciales separadas para una herramienta externa. En una arquitectura con agentes, conviene distinguir el modelo que produce una respuesta, el orquestador que interpreta esa respuesta y las herramientas que ejecutan operaciones. Limitar una capa no restringe automáticamente las demás: cada permiso debe aplicarse en el componente que lo usa.
A continuación se acota la autorización. Los roles pueden agrupar permisos para funciones habituales; los controles más específicos pueden limitar operaciones por recurso, acción o contexto. Por ejemplo, permitir una consulta de lectura sobre un conjunto de tablas no equivale a conceder acceso de escritura a toda la base. Las asignaciones deben revisarse cuando cambian la tarea, el servicio o la sensibilidad de los datos.
Los privilegios temporales reducen el tiempo durante el cual una capacidad está disponible. Si una operación administrativa es imprescindible solo para una tarea puntual, puede concederse por un periodo limitado y retirarse después. La temporalidad es una forma de acotar el acceso, no una autorización suficiente por sí misma: siguen siendo necesarios una identidad correctamente autenticada, una política que permita la operación y controles que impidan usar la credencial fuera del contexto previsto.
Las restricciones de red también pueden contribuir si limitan las conexiones a las que el servicio necesita realizar. Sin embargo, no son equivalentes a los permisos sobre datos o acciones: un servidor puede estar aislado de Internet y aun así tener permisos excesivos sobre archivos locales. El diseño efectivo combina controles complementarios, en lugar de asumir que una única barrera implementa todo el principio.
Decidir qué permiso necesita cada componente
La política debe describir capacidades concretas y evitar privilegios genéricos cuando se puede restringir por recurso y acción.
| Componente o identidad | Necesidad de la tarea | Permiso acotado | Evitar por defecto |
|---|---|---|---|
| Proceso de inferencia | Cargar el modelo y atender solicitudes | Leer los archivos imprescindibles y usar los recursos asignados | Ejecutarse como administrador o modificar archivos del sistema sin necesidad |
| Herramienta de consulta | Recuperar información aprobada | Leer únicamente las tablas o documentos autorizados | Escribir, borrar o administrar la base de datos |
| Conector externo | Enviar una solicitud a un servicio concreto | Acceso al destino y a la operación requeridos | Token amplio reutilizable en múltiples servicios |
Tres ejemplos aplicados en sistemas de IA
Agente empresarial con consulta de solo lectura. Si un agente debe responder preguntas a partir de información interna, la cuenta que consulta los datos puede limitarse a lectura y a las tablas necesarias. Las operaciones que cambian registros deberían quedar fuera de esa identidad, salvo que exista un caso de uso aprobado que las requiera. Si se habilitan acciones de escritura, han de autorizarse por separado y verificarse en el servicio que las ejecuta; una instrucción en el prompt no constituye un control de permisos.
Servidor de inferencia local con acceso de red restringido. Un servicio que solo recibe conexiones locales puede configurarse para escuchar en una dirección de loopback, como 127.0.0.1, en vez de aceptar conexiones en todas las interfaces. Eso reduce quién puede alcanzar el puerto desde la red, pero no determina qué archivos puede leer el proceso, qué órdenes puede ejecutar ni si otro componente local puede llamarlo. La dirección de escucha es un ejemplo de restricción de exposición, no una implementación completa del PoLP.
API de IA con credenciales de alcance limitado. Una aplicación que llama a un proveedor o a un servicio interno puede usar una credencial autorizada para la operación y el recurso que necesita. Si el sistema admite credenciales temporales, su duración puede acotarse; si no, se pueden limitar alcance, permisos y posibilidad de revocación según las capacidades disponibles. Un token de un solo uso no es un requisito universal del principio: solo debe afirmarse o implantarse cuando el servicio lo admita y el flujo lo necesite. La credencial tampoco debe exponerse al modelo si puede conservarla y usarla el backend.
Qué no es: autenticación, aislamiento ni guardrails
Autenticación y menor privilegio resuelven problemas distintos. La autenticación comprueba una identidad o valida credenciales; la autorización decide qué puede hacer esa identidad. Una autenticación fuerte puede reducir la probabilidad de que una persona no autorizada utilice una cuenta, pero no corrige una asignación de permisos excesiva. A la inversa, una política de permisos restrictiva no demuestra por sí sola quién está usando la cuenta.
El aislamiento de red o el air-gap tampoco son sinónimos de PoLP. Un entorno desconectado de redes externas puede limitar ciertos caminos de acceso, pero los procesos que corren dentro aún pueden tener más capacidades locales de las necesarias. Aislamiento y mínimo privilegio pueden complementarse: uno limita canales o dominios de comunicación; el otro restringe los permisos de cada identidad.
Los guardrails son controles destinados a orientar o limitar entradas, salidas y acciones de un sistema de IA. Pueden ser útiles para reducir respuestas o usos no deseados, pero no sustituyen la autorización aplicada a bases de datos, archivos, herramientas o APIs. Si un modelo propone una acción prohibida, el control decisivo debe comprobarse en la herramienta o servicio que la ejecuta; no conviene confiar exclusivamente en que el modelo siga una instrucción.
Zero Trust es un enfoque arquitectónico más amplio que incorpora verificación de solicitudes y controles de acceso. El PoLP puede formar parte de ese enfoque al reducir las capacidades concedidas, pero los términos no son intercambiables. La segregación de funciones, por su lado, reparte tareas o aprobaciones para que una sola identidad no concentre todas las capacidades relevantes. Puede coexistir con el mínimo privilegio, aunque responde a un riesgo distinto.
Distinguir controles que suelen confundirse
Estos mecanismos pueden trabajar juntos; cada uno controla una dimensión diferente.
| Concepto | Pregunta que responde | Relación con PoLP |
|---|---|---|
| Autenticación | ¿Quién o qué presenta la solicitud? | Identifica o valida; no define por sí sola los permisos |
| Autorización | ¿Qué operación se permite sobre qué recurso? | Es el mecanismo donde se expresan los permisos mínimos |
| Aislamiento | ¿Qué sistemas o redes pueden comunicarse? | Puede reducir exposición, pero no reemplaza permisos locales |
| Guardrails | ¿Qué contenido o acciones se intenta evitar en el sistema de IA? | Complementan la política de acceso; no deben ser la única barrera |
| Zero Trust | ¿Cómo se verifica y controla el acceso en una arquitectura? | Enfoque más amplio que puede incluir mínimo privilegio |
Límites operativos en agentes y sistemas dinámicos
En un sistema tradicional, la tarea de un proceso suele estar relativamente delimitada. Un agente, en cambio, puede seleccionar herramientas y encadenar pasos según la solicitud y los resultados intermedios. Eso complica decidir de antemano cuál es el conjunto mínimo de permisos, pero no vuelve el principio inaplicable: obliga a definir las tareas autorizadas, separar capacidades y validar cada acción en el punto de ejecución.
Un permiso demasiado amplio aumenta el impacto posible si se compromete el servicio o se produce una acción no prevista. Uno demasiado estrecho puede bloquear una tarea legítima, provocar fallos o incentivar atajos operativos, como reutilizar una cuenta con más acceso. El equilibrio no consiste en adivinar una configuración perfecta: requiere probar flujos representativos, registrar denegaciones, entender su causa y ajustar los permisos con revisión.
El comportamiento no determinista del modelo no cambia la definición del principio. Sí afecta al modo de diseñar las barreras: no debe asumirse que un modelo elegirá siempre la herramienta correcta o respetará todas las instrucciones. La autorización debe aplicarse fuera de la generación de texto, en los servicios que controlan datos y operaciones. También conviene limitar cuánto puede hacer una única solicitud, de modo que una decisión equivocada no obtenga automáticamente capacidad ilimitada.
La evidencia disponible aquí establece fundamentos generales del mínimo privilegio y ejemplos de privilegios por proceso, roles y permisos. No documenta de forma directa una configuración universal para agentes, inferencia local o APIs de IA. Esos casos deben entenderse como aplicaciones técnicas del principio, cuya viabilidad depende de las capacidades concretas del sistema operativo, la plataforma, el proveedor y el diseño de la aplicación.
Proceso práctico para ajustar permisos de un agente
Trata cada ajuste como un cambio revisable. No amplíes permisos de forma permanente solo para resolver un fallo puntual.
- 01Describe la tarea autorizada y enumera los datos, herramientas y operaciones que requiere.
- 02Asigna identidades separadas a los componentes que tengan necesidades de acceso distintas.
- 03Empieza con permisos restringidos por recurso y acción; evita credenciales administrativas compartidas.
- 04Prueba tareas correctas y casos de denegación, incluidos intentos de acceder a herramientas o datos ajenos a la tarea.
- 05Registra las decisiones de autorización y revisa si los permisos concedidos siguen siendo necesarios.
- 06Si una tarea legítima falla, identifica el permiso concreto que falta y amplíalo solo en el ámbito y periodo necesarios.
Criterios de decisión y conceptos relacionados
IAM, o gestión de identidades y accesos, reúne prácticas para administrar identidades, autenticación y autorizaciones. El PoLP es un criterio de diseño que puede aplicarse mediante esos mecanismos; no es un producto ni una técnica única. El control de acceso basado en roles puede facilitar la asignación repetible de permisos, aunque un rol mal definido puede conceder demasiado. Por eso, además del nombre del rol, importa comprobar qué operaciones efectivas permite.
La segregación de funciones exige que ciertas tareas o etapas críticas no dependan de una sola persona o identidad. Por ejemplo, una identidad puede preparar un cambio y otra aprobarlo. El PoLP limita las capacidades individuales; la segregación distribuye capacidades o decisiones. Una política sólida puede combinar ambos cuando el riesgo y el proceso lo justifican.
Al evaluar una integración de IA, pregunta qué identidad realiza cada llamada, qué recurso alcanza, qué operaciones tiene permitidas y qué ocurre si el proceso se comporta de forma inesperada. Comprueba también si los permisos se pueden revocar, si las credenciales quedan fuera del contexto del modelo y si las denegaciones se pueden diagnosticar sin conceder acceso general. Las respuestas dependen de la implementación y no deben presumirse por la etiqueta «agente seguro» o «Zero Trust».
El principio se usa siempre que una identidad pueda acceder a recursos protegidos y se quiere limitar su capacidad al trabajo previsto. La decisión práctica es conceder lo mínimo que permita completar y operar de forma fiable una tarea autorizada, verificarlo en el sistema que ejecuta la acción y revisarlo cuando cambien la tarea, los datos o la arquitectura.
Criterios antes de aprobar un permiso
Úsalos para revisar una cuenta de servicio, una herramienta de agente, un conector de datos o una API.
| Criterio | Pregunta de revisión | Señal para detenerse o revisar |
|---|---|---|
| Identidad | ¿Qué componente usa este permiso y tiene identidad diferenciada? | Varias funciones dependen de una cuenta compartida sin separación clara |
| Recurso y acción | ¿Se limita el acceso al recurso y operación concretos? | Permiso global cuando solo hace falta leer o acceder a un subconjunto |
| Duración | ¿El permiso puede retirarse al terminar la tarea? | Acceso elevado permanente para una necesidad puntual |
| Ejecución | ¿El servicio que realiza la acción valida la autorización? | La política depende únicamente de instrucciones al modelo |
| Revisión | ¿Se puede comprobar el uso y ajustar el permiso? | No hay propietario, registro útil ni proceso de revocación |