Definizione in una frase
Regla de diseño que concede a cada componente solo los datos y acciones mínimos necesarios durante el tiempo imprescindible.
Definizione: concedere solo i permessi necessari
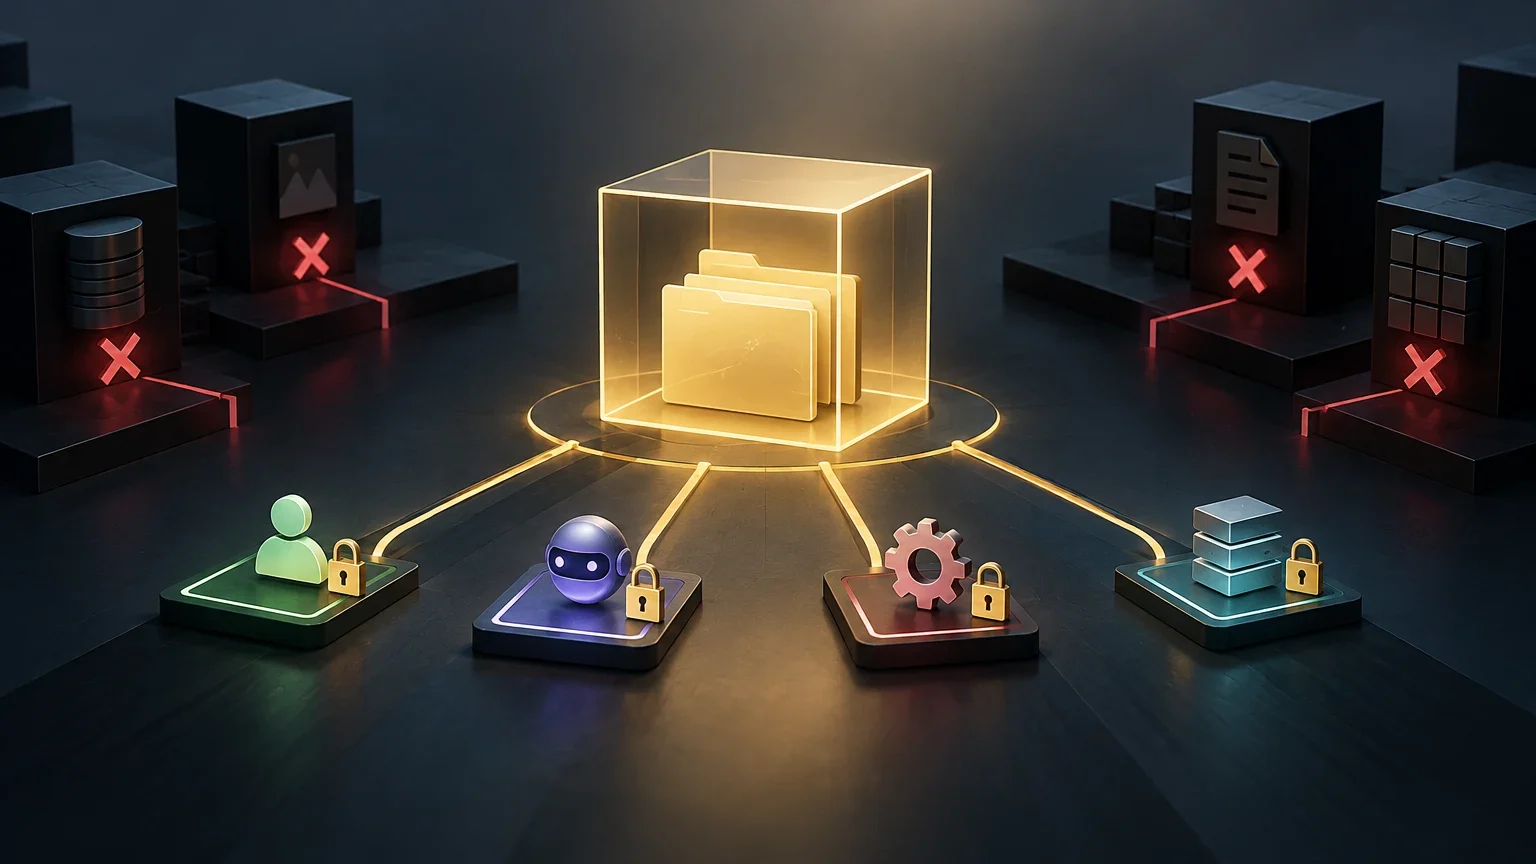
Il principio del privilegio minimo, chiamato anche principio del minimo privilegio e abbreviato PoLP, stabilisce che ogni utente, processo o componente deve disporre soltanto dei permessi necessari a svolgere il compito assegnato. La regola riguarda sia le risorse che un’identità può raggiungere, sia le operazioni che può eseguire. L’obiettivo è limitare le conseguenze di un errore, di un uso improprio o della compromissione di un account o di un processo.
Non significa che tutte le identità debbano avere gli stessi permessi ridotti: l’ambito di accesso deve corrispondere alla funzione specifica. Un processo che deve leggere un file non dovrebbe poterlo modificare se non è necessario; un servizio che interroga un database non dovrebbe ricevere i permessi per amministrare il server. La documentazione IBM su AIX illustra il principio a livello di processo e spiega che limitare i privilegi può contenere i danni se viene sfruttata un’applicazione che ne dispone.
In un sistema di IA, il principio si applica alle identità e alle risorse che circondano il modello: l’account che esegue il servizio, l’agente che richiede un’azione, gli strumenti disponibili, le credenziali di accesso, i dati consultabili e le connessioni di rete. Questo non significa che un modello abbia di per sé un’identità del sistema operativo. Di solito tale identità appartiene al processo o al servizio che esegue il modello, oppure al componente che effettua chiamate per suo conto.
Per approfondire, consulta il [glossario](/glossary/), la scheda sul [principio del privilegio minimo](/glossary/principio-menor-privilegio) e la [comparativa](/compare/).
Come funziona: identità, permessi e ambito
L’applicazione del principio inizia identificando i componenti che possono agire. In un’architettura semplice può esserci un’identità di servizio per il backend, un’altra per accedere a un database e credenziali separate per uno strumento esterno. In un’architettura con agenti, è utile distinguere il modello che genera una risposta, l’orchestratore che la interpreta e gli strumenti che eseguono le operazioni. Limitare un livello non limita automaticamente gli altri: i permessi vanno applicati a ogni componente che li usa.
Poi si circoscrive l’autorizzazione. I ruoli possono raggruppare i permessi per le funzioni ricorrenti; controlli più specifici possono limitare le operazioni in base a risorsa, azione o contesto. Per esempio, consentire una query di sola lettura su un insieme di tabelle non equivale a concedere permessi di scrittura sull’intero database. Le assegnazioni vanno riesaminate quando cambiano il compito, il servizio o la sensibilità dei dati.
I privilegi temporanei riducono il tempo durante il quale una capacità è disponibile. Se un’operazione amministrativa è indispensabile solo per un’attività occasionale, può essere concessa per un periodo limitato e poi revocata. La temporaneità circoscrive l’accesso, ma non basta da sola ad autorizzarlo: servono comunque un’identità autenticata correttamente, una policy che consenta l’operazione e controlli che impediscano di usare la credenziale al di fuori del contesto previsto.
Anche le restrizioni di rete possono contribuire, limitando le connessioni necessarie al servizio. Tuttavia, non equivalgono ai permessi sui dati o sulle operazioni: un server può essere isolato da Internet e avere comunque accesso eccessivo ai file locali. Una progettazione efficace combina controlli complementari, senza presumere che una sola barriera applichi l’intero principio.
Stabilire i permessi necessari per ogni componente
La policy dovrebbe descrivere capacità concrete ed evitare privilegi generici quando è possibile limitare l’accesso per risorsa e azione.
| Componente o identità | Esigenza del compito | Permesso circoscritto | Da evitare per impostazione predefinita |
|---|---|---|---|
| Processo di inferenza | Caricare il modello e gestire le richieste | Leggere i file indispensabili e usare le risorse assegnate | Eseguire attività come amministratore o modificare file di sistema senza necessità |
| Strumento di interrogazione | Recuperare informazioni approvate | Leggere solo le tabelle o i documenti autorizzati | Scrivere, eliminare o amministrare il database |
| Connettore esterno | Inviare una richiesta a un servizio specifico | Accedere alla destinazione e all’operazione necessarie | Usare un token esteso e riutilizzabile su più servizi |
Tre esempi applicati ai sistemi di IA
Agente aziendale con accesso in sola lettura. Se un agente deve rispondere a domande basandosi su informazioni interne, l’account che consulta i dati può essere limitato alla lettura e alle tabelle necessarie. Le operazioni che modificano i record dovrebbero restare fuori da questa identità, a meno che non siano richieste da un caso d’uso approvato. Se si abilitano azioni di scrittura, vanno autorizzate separatamente e verificate dal servizio che le esegue: un’istruzione nel prompt non è un controllo dei permessi.
Server di inferenza locale con accesso di rete limitato. Un servizio che deve accettare solo connessioni locali può essere configurato per ascoltare su un indirizzo di loopback, come 127.0.0.1, anziché accettare connessioni su tutte le interfacce. Questo limita chi può raggiungere la porta dalla rete, ma non determina quali file il processo possa leggere, quali comandi possa eseguire o se un altro componente locale possa contattarlo. L’indirizzo di ascolto è un esempio di riduzione dell’esposizione, non un’applicazione completa del PoLP.
API di IA con credenziali ad ambito limitato. Un’applicazione che chiama un fornitore o un servizio interno può usare una credenziale autorizzata per l’operazione e la risorsa necessarie. Se il sistema supporta credenziali temporanee, se ne può limitare la durata; altrimenti, si possono circoscrivere l’ambito, i permessi e la possibilità di revoca, in base alle funzioni disponibili. Un token monouso non è un requisito universale del principio: va dichiarato o implementato solo se il servizio lo supporta e il flusso ne ha bisogno. Inoltre, se il backend può conservare e usare la credenziale, non è necessario esporla al modello.
Cosa non è: autenticazione, isolamento o guardrail
Autenticazione e privilegio minimo risolvono problemi diversi. L’autenticazione controlla un’identità o convalida le credenziali; l’autorizzazione decide che cosa può fare quell’identità. Un’autenticazione forte può ridurre la probabilità che una persona non autorizzata usi un account, ma non corregge un’assegnazione di permessi eccessiva. Al contrario, una policy di permessi restrittiva non dimostra, da sola, chi stia usando l’account.
Neppure l’isolamento di rete o l’air gap sono sinonimi di PoLP. Un ambiente scollegato dalle reti esterne può limitare alcuni percorsi di accesso, ma i processi al suo interno possono ancora disporre di capacità locali non necessarie. Isolamento e privilegio minimo possono completarsi a vicenda: il primo limita i canali o i domini di comunicazione; il secondo limita i permessi di ciascuna identità.
I guardrail sono controlli pensati per orientare o limitare input, output e azioni di un sistema di IA. Possono aiutare a ridurre risposte o usi indesiderati, ma non sostituiscono l’autorizzazione applicata a database, file, strumenti o API. Se un modello propone un’azione vietata, il controllo decisivo deve trovarsi nello strumento o nel servizio che la esegue: non è prudente affidarsi soltanto al fatto che il modello rispetti un’istruzione.
Zero Trust è un approccio architetturale più ampio che include la verifica delle richieste e i controlli di accesso. Il PoLP può farne parte, limitando le capacità concesse, ma i due termini non sono intercambiabili. La separazione dei compiti, invece, distribuisce attività o approvazioni affinché una sola identità non concentri tutte le capacità rilevanti. Può coesistere con il privilegio minimo, ma risponde a un rischio diverso.
Distinguere controlli spesso confusi
Questi meccanismi possono essere usati insieme; ciascuno controlla una dimensione diversa.
| Concetto | A quale domanda risponde | Rapporto con il PoLP |
|---|---|---|
| Autenticazione | Chi o che cosa presenta la richiesta? | Identifica o convalida; da sola non definisce i permessi |
| Autorizzazione | Quale operazione è consentita su quale risorsa? | È il meccanismo in cui si esprimono i permessi minimi |
| Isolamento | Quali sistemi o reti possono comunicare? | Può ridurre l’esposizione, ma non sostituisce i permessi locali |
| Guardrail | Quali contenuti o azioni si cerca di evitare nel sistema di IA? | Integra la policy di accesso; non dovrebbe essere l’unica barriera |
| Zero Trust | Come si verifica e si controlla l’accesso nell’architettura? | Approccio più ampio che può includere il privilegio minimo |
Limiti operativi negli agenti e nei sistemi dinamici
In un sistema tradizionale, il compito di un processo è spesso relativamente circoscritto. Un agente, invece, può selezionare strumenti e concatenare passaggi in base alla richiesta e ai risultati intermedi. Questo rende più difficile determinare in anticipo l’insieme minimo di permessi, ma non rende il principio inapplicabile: richiede di definire le attività autorizzate, separare le capacità e convalidare ogni azione nel punto in cui viene eseguita.
Un permesso troppo ampio aumenta i danni possibili se il servizio viene compromesso o compie un’azione imprevista. Uno troppo ristretto può impedire un’attività legittima, causare guasti o incentivare scorciatoie operative, come riutilizzare un account con accessi più estesi. L’equilibrio non consiste nell’indovinare una configurazione perfetta: richiede di provare flussi rappresentativi, registrare i dinieghi, capirne le cause e adeguare i permessi tramite revisione.
Il comportamento non deterministico del modello non cambia la definizione del principio. Influisce però sulla progettazione delle barriere: non si deve presumere che un modello scelga sempre lo strumento corretto o rispetti tutte le istruzioni. L’autorizzazione va applicata al di fuori della generazione del testo, nei servizi che controllano dati e operazioni. È inoltre utile limitare ciò che una singola richiesta può fare, così che una decisione sbagliata non ottenga automaticamente capacità illimitate.
Le evidenze disponibili qui stabiliscono i fondamenti generali del privilegio minimo e offrono esempi relativi ai privilegi dei processi, ai ruoli e ai permessi. Non documentano direttamente una configurazione universale per agenti, inferenza locale o API di IA. Questi casi vanno intesi come applicazioni tecniche del principio, la cui fattibilità dipende dalle capacità specifiche del sistema operativo, della piattaforma, del fornitore e della progettazione dell’applicazione.
Procedura pratica per adeguare i permessi di un agente
Considera ogni modifica come un cambiamento da riesaminare. Non ampliare i permessi in modo permanente solo per risolvere un problema occasionale.
- 01Descrivi il compito autorizzato ed elenca i dati, gli strumenti e le operazioni necessari.
- 02Assegna identità separate ai componenti con esigenze di accesso differenti.
- 03Inizia con permessi limitati per risorsa e azione; evita credenziali amministrative condivise.
- 04Prova sia le attività corrette sia i casi di diniego, compresi i tentativi di accedere a strumenti o dati estranei al compito.
- 05Registra le decisioni di autorizzazione e verifica se i permessi concessi sono ancora necessari.
- 06Se un’attività legittima non riesce, individua il permesso mancante e amplialo solo nell’ambito e per il periodo necessari.
Criteri decisionali e concetti correlati
IAM, ovvero la gestione delle identità e degli accessi, comprende le pratiche per amministrare identità, autenticazione e autorizzazioni. Il PoLP è un criterio di progettazione applicabile tramite questi meccanismi; non è un prodotto né una tecnica unica. Il controllo degli accessi basato sui ruoli può rendere più ripetibile l’assegnazione dei permessi, ma un ruolo definito male può concederne troppi. Perciò, oltre al nome del ruolo, conta verificare quali operazioni consente effettivamente.
La separazione dei compiti richiede che alcune attività o fasi critiche non dipendano da una sola persona o identità. Per esempio, un’identità può preparare una modifica e un’altra approvarla. Il PoLP limita le capacità individuali; la separazione distribuisce capacità o decisioni. Una policy solida può combinare entrambi quando il rischio e il processo lo giustificano.
Quando valuti un’integrazione di IA, chiediti quale identità effettua ogni chiamata, a quale risorsa accede, quali operazioni può eseguire e che cosa accade se il processo si comporta in modo imprevisto. Verifica anche se i permessi possono essere revocati, se le credenziali restano fuori dal contesto del modello e se i dinieghi possono essere diagnosticati senza concedere un accesso generale. Le risposte dipendono dall’implementazione: non vanno dedotte dall’etichetta «agente sicuro» o «Zero Trust».
Il principio si applica ogni volta che un’identità può accedere a risorse protette e si vuole limitarne le capacità al lavoro previsto. In pratica, occorre concedere i permessi minimi che consentono di completare e gestire in modo affidabile un’attività autorizzata, verificarli nel sistema che esegue l’azione e riesaminarli quando cambiano il compito, i dati o l’architettura.
Criteri da valutare prima di approvare un permesso
Usali per esaminare un account di servizio, uno strumento di un agente, un connettore dati o un’API.
| Criterio | Domanda di verifica | Segnale che richiede una pausa o un riesame |
|---|---|---|
| Identità | Quale componente usa questo permesso e dispone di un’identità distinta? | Più funzioni dipendono da un account condiviso senza una chiara separazione |
| Risorsa e azione | L’accesso è limitato alla risorsa e all’operazione specifiche? | Permesso globale quando servirebbe solo leggere o accedere a un sottoinsieme |
| Durata | Il permesso può essere revocato al termine dell’attività? | Accesso elevato permanente per un’esigenza occasionale |
| Esecuzione | Il servizio che compie l’azione verifica l’autorizzazione? | La policy dipende soltanto dalle istruzioni date al modello |
| Revisione | È possibile verificare l’uso e adeguare il permesso? | Mancano un responsabile, registri utili o una procedura di revoca |