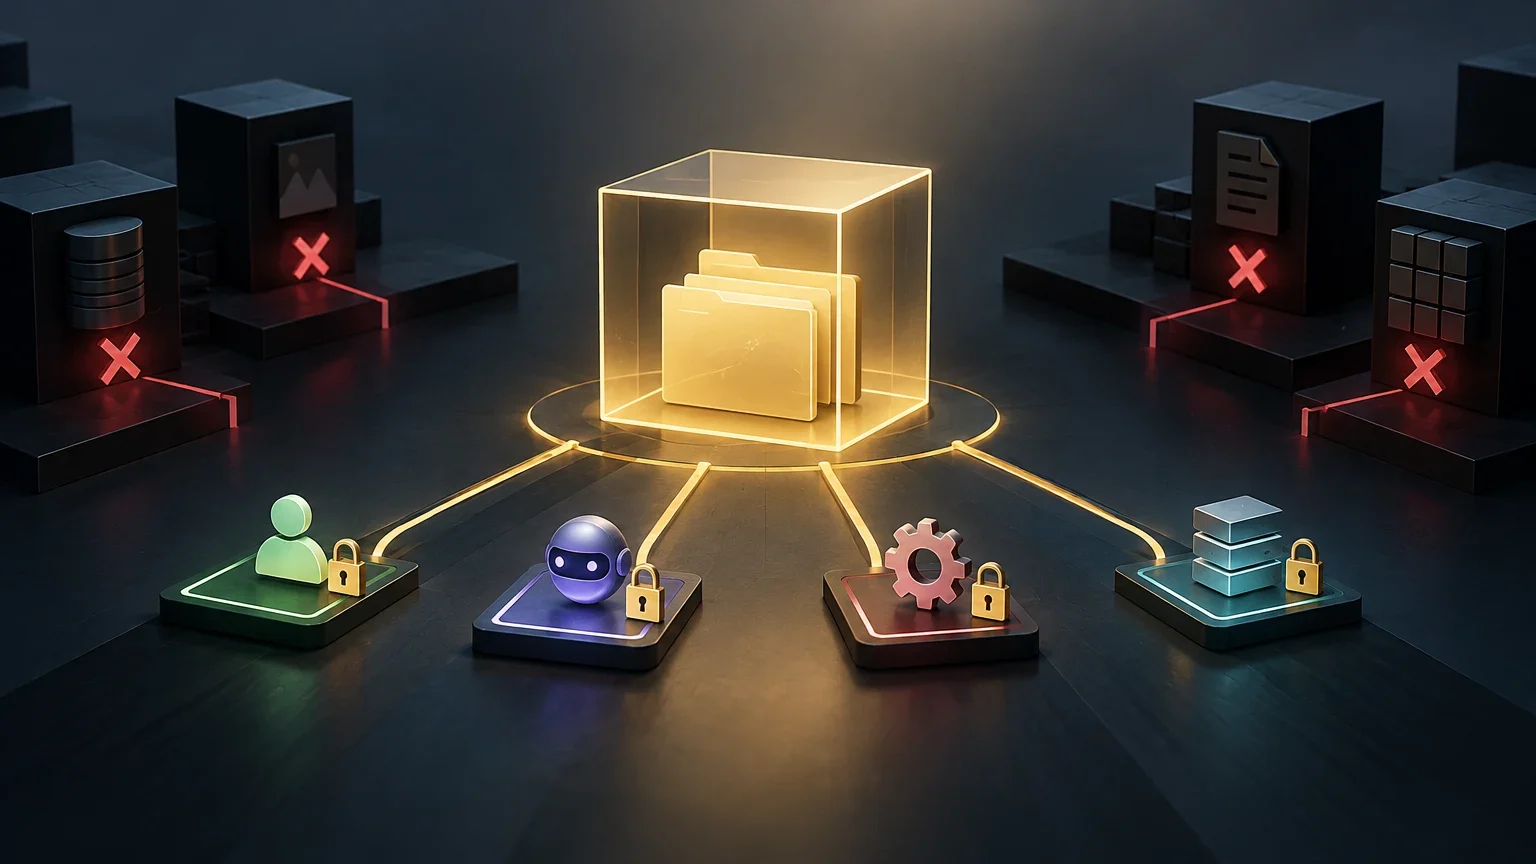
Definição numa frase
Regla de diseño que concede a cada componente solo los datos y acciones mínimos necesarios durante el tiempo imprescindible.
Definição: conceder apenas as permissões necessárias
O princípio do menor privilégio, também conhecido como princípio do privilégio mínimo e abreviado como PoLP, determina que cada utilizador, processo ou componente deve dispor apenas das permissões necessárias para realizar a tarefa que lhe foi atribuída. A regra abrange tanto os recursos que uma identidade pode alcançar como as operações que pode executar sobre eles. O objetivo é limitar as consequências de um erro, de uma utilização indevida ou do comprometimento de uma conta ou processo.
Isto não significa que todas as identidades devam ter as mesmas permissões reduzidas. O âmbito do acesso deve corresponder à função concreta. Um processo que precisa de ler um ficheiro não deve poder alterá-lo se essa capacidade não for necessária; um serviço que consulta uma base de dados não deve receber permissões para administrar o servidor. A documentação da IBM sobre AIX ilustra o princípio ao nível dos processos e explica que a restrição de privilégios pode limitar os danos caso uma aplicação que os possua seja explorada.
Num sistema de IA, o princípio aplica-se às identidades e aos recursos que rodeiam o modelo: a conta que executa o serviço, o agente que solicita ações, as ferramentas disponíveis, as credenciais de acesso, os dados consultáveis e as ligações de rede. Isto não significa que o próprio modelo tenha necessariamente uma identidade do sistema operativo. Essa identidade costuma pertencer ao processo ou serviço que executa o modelo, ou ao componente que efetua chamadas em seu nome.
Para mais contexto, consulta o [glossário](/glossary/), a ficha sobre o [princípio do menor privilégio](/glossary/principio-menor-privilegio) e a [comparação](/compare/).
Como funciona: identidades, permissões e âmbito
A aplicação começa pela identificação dos componentes capazes de agir. Numa arquitetura simples, pode haver uma identidade de serviço para o backend, outra para aceder a uma base de dados e credenciais separadas para uma ferramenta externa. Numa arquitetura com agentes, convém distinguir o modelo que produz uma resposta, o orquestrador que interpreta essa resposta e as ferramentas que executam operações. Restringir uma camada não restringe automaticamente as restantes: cada permissão deve ser aplicada no componente que a utiliza.
Em seguida, limita-se a autorização. As funções podem agrupar permissões para atividades habituais; controlos mais específicos podem restringir operações por recurso, ação ou contexto. Por exemplo, permitir uma consulta de leitura a um conjunto de tabelas não equivale a conceder permissão de escrita em toda a base de dados. As atribuições devem ser revistas quando mudam a tarefa, o serviço ou a sensibilidade dos dados.
Os privilégios temporários reduzem o período durante o qual uma capacidade está disponível. Se uma operação administrativa for indispensável apenas para uma tarefa pontual, pode ser concedida por um período limitado e retirada no final. A limitação temporal restringe o acesso, mas não constitui, por si só, uma autorização suficiente: continuam a ser necessárias uma identidade corretamente autenticada, uma política que permita a operação e medidas que impeçam a utilização da credencial fora do contexto previsto.
As restrições de rede também podem contribuir, se limitarem as ligações às quais o serviço precisa de aceder. No entanto, não são equivalentes às permissões sobre dados ou ações: um servidor pode estar isolado da Internet e, ainda assim, ter permissões excessivas sobre ficheiros locais. Uma implementação eficaz combina controlos complementares, em vez de presumir que uma única barreira concretiza todo o princípio.
Determinar as permissões de que cada componente precisa
A política deve descrever capacidades concretas e evitar privilégios genéricos sempre que seja possível restringir o acesso por recurso e ação.
| Componente ou identidade | Necessidade da tarefa | Permissão delimitada | Evitar por predefinição |
|---|---|---|---|
| Processo de inferência | Carregar o modelo e processar pedidos | Ler os ficheiros indispensáveis e usar os recursos atribuídos | Executar como administrador ou alterar ficheiros do sistema sem necessidade |
| Ferramenta de consulta | Obter informação aprovada | Ler apenas as tabelas ou os documentos autorizados | Escrever, apagar ou administrar a base de dados |
| Conector externo | Enviar um pedido para um serviço específico | Aceder ao destino e executar a operação necessária | Usar um token amplo e reutilizável em vários serviços |
Três exemplos aplicados a sistemas de IA
Agente empresarial com acesso de consulta apenas. Se um agente tiver de responder a perguntas com base em informação interna, a conta utilizada para consultar os dados pode limitar-se à leitura das tabelas necessárias. As operações que alteram registos devem ficar fora dessa identidade, salvo se houver um caso de utilização aprovado que as exija. Se forem ativadas ações de escrita, devem ser autorizadas separadamente e verificadas no serviço que as executa; uma instrução no prompt não é um controlo de permissões.
Servidor de inferência local com acesso de rede restringido. Um serviço que só recebe ligações locais pode ser configurado para escutar num endereço de loopback, como 127.0.0.1, em vez de aceitar ligações em todas as interfaces. Isso reduz quem pode alcançar a porta através da rede, mas não determina que ficheiros o processo pode ler, que comandos pode executar ou se outro componente local lhe pode chamar. O endereço de escuta é um exemplo de restrição da exposição, não uma implementação completa do PoLP.
API de IA com credenciais de âmbito limitado. Uma aplicação que chama um fornecedor ou serviço interno pode usar uma credencial autorizada para a operação e o recurso de que precisa. Se o sistema suportar credenciais temporárias, a respetiva duração pode ser limitada; caso contrário, é possível restringir o âmbito e as permissões e permitir a revogação, conforme as capacidades disponíveis. Um token de utilização única não é uma exigência universal do princípio: só deve ser indicado ou implementado quando o serviço o suportar e o fluxo de trabalho precisar dele. A credencial também não deve ser exposta ao modelo se o backend puder guardá-la e utilizá-la.
O que não é: autenticação, isolamento nem guardrails
A autenticação e o menor privilégio resolvem problemas diferentes. A autenticação confirma uma identidade ou valida credenciais; a autorização determina o que essa identidade pode fazer. Uma autenticação forte pode reduzir a probabilidade de uma pessoa não autorizada utilizar uma conta, mas não corrige uma atribuição excessiva de permissões. Do mesmo modo, uma política de permissões restritiva não comprova, por si só, quem está a utilizar a conta.
O isolamento de rede ou o air gap também não são sinónimos de PoLP. Um ambiente desligado de redes externas pode limitar determinados caminhos de acesso, mas os processos que nele são executados podem continuar a ter mais capacidades locais do que as necessárias. O isolamento e o menor privilégio podem complementar-se: um limita canais ou domínios de comunicação; o outro restringe as permissões de cada identidade.
Os guardrails são controlos destinados a orientar ou limitar as entradas, as saídas e as ações de um sistema de IA. Podem ajudar a reduzir respostas ou utilizações indesejadas, mas não substituem a autorização aplicada a bases de dados, ficheiros, ferramentas ou APIs. Se um modelo propuser uma ação proibida, o controlo decisivo deve ser aplicado na ferramenta ou no serviço que a executa. Não é aconselhável confiar exclusivamente no cumprimento de uma instrução pelo modelo.
O Zero Trust é uma abordagem arquitetural mais ampla, que inclui a verificação dos pedidos e controlos de acesso. O PoLP pode integrar essa abordagem, reduzindo as capacidades concedidas, mas os termos não são intercambiáveis. A segregação de funções, por sua vez, distribui tarefas ou aprovações para que uma única identidade não concentre todas as capacidades relevantes. Pode coexistir com o menor privilégio, embora responda a um risco diferente.
Distinguir controlos que são frequentemente confundidos
Estes mecanismos podem ser usados em conjunto; cada um controla uma dimensão diferente.
| Conceito | A que pergunta responde? | Relação com o PoLP |
|---|---|---|
| Autenticação | Quem ou o que apresenta o pedido? | Identifica ou valida; não define, por si só, as permissões |
| Autorização | Que operação é permitida em que recurso? | É o mecanismo que exprime as permissões mínimas |
| Isolamento | Que sistemas ou redes podem comunicar entre si? | Pode reduzir a exposição, mas não substitui as permissões locais |
| Guardrails | Que conteúdos ou ações se tenta evitar no sistema de IA? | Complementam a política de acesso; não devem ser a única barreira |
| Zero Trust | Como se verifica e controla o acesso numa arquitetura? | Abordagem mais ampla que pode incluir o menor privilégio |
Limites operacionais em agentes e sistemas dinâmicos
Num sistema tradicional, a tarefa de um processo costuma estar relativamente bem delimitada. Um agente, pelo contrário, pode selecionar ferramentas e encadear etapas em função do pedido e dos resultados intermédios. Isso dificulta a determinação antecipada do conjunto mínimo de permissões, mas não torna o princípio inaplicável: é necessário definir as tarefas autorizadas, separar capacidades e validar cada ação no ponto de execução.
Uma permissão demasiado ampla aumenta o impacto possível caso o serviço seja comprometido ou ocorra uma ação imprevista. Uma permissão demasiado restrita pode bloquear uma tarefa legítima, provocar falhas ou incentivar atalhos operacionais, como a reutilização de uma conta com acesso mais amplo. O equilíbrio não consiste em adivinhar uma configuração perfeita: exige testar fluxos representativos, registar as operações negadas, compreender as respetivas causas e ajustar as permissões após revisão.
O comportamento não determinístico do modelo não altera a definição do princípio. No entanto, influencia a forma de conceber as barreiras: não se deve presumir que o modelo escolherá sempre a ferramenta correta ou respeitará todas as instruções. A autorização deve ser aplicada fora da geração de texto, nos serviços que controlam os dados e as operações. Também convém limitar o que um único pedido pode fazer, para que uma decisão errada não conceda automaticamente capacidade ilimitada.
A evidência disponível neste artigo sustenta os fundamentos gerais do menor privilégio e apresenta exemplos de privilégios ao nível dos processos, funções e permissões. Não documenta diretamente uma configuração universal para agentes, inferência local ou APIs de IA. Estes casos devem ser entendidos como aplicações técnicas do princípio, cuja viabilidade depende das capacidades concretas do sistema operativo, da plataforma, do fornecedor e do desenho da aplicação.
Processo prático para ajustar as permissões de um agente
Trata cada ajuste como uma alteração sujeita a revisão. Não alargues as permissões de forma permanente apenas para resolver uma falha pontual.
- 01Descreve a tarefa autorizada e enumera os dados, as ferramentas e as operações de que necessita.
- 02Atribui identidades separadas aos componentes com necessidades de acesso diferentes.
- 03Começa com permissões restritas por recurso e ação; evita credenciais administrativas partilhadas.
- 04Testa tarefas válidas e casos de negação, incluindo tentativas de acesso a ferramentas ou dados alheios à tarefa.
- 05Regista as decisões de autorização e revê se as permissões concedidas continuam a ser necessárias.
- 06Se uma tarefa legítima falhar, identifica a permissão em falta e alarga-a apenas ao âmbito e durante o período necessários.
Critérios de decisão e conceitos relacionados
IAM, ou gestão de identidades e acessos, reúne práticas para administrar identidades, autenticação e autorizações. O PoLP é um critério de conceção que pode ser aplicado através desses mecanismos; não é um produto nem uma técnica única. O controlo de acesso baseado em funções pode facilitar a atribuição repetível de permissões, embora uma função mal definida possa conceder demasiado acesso. Por isso, além do nome da função, importa verificar que operações são efetivamente permitidas.
A segregação de funções exige que determinadas tarefas ou etapas críticas não dependam de uma única pessoa ou identidade. Por exemplo, uma identidade pode preparar uma alteração e outra aprová-la. O PoLP limita as capacidades individuais; a segregação distribui capacidades ou decisões. Uma política sólida pode combinar ambos quando o risco e o processo o justificam.
Ao avaliar uma integração de IA, pergunta que identidade efetua cada chamada, que recurso alcança, que operações pode executar e o que acontece se o processo se comportar de forma inesperada. Verifica também se é possível revogar as permissões, se as credenciais ficam fora do contexto do modelo e se é possível diagnosticar as operações negadas sem conceder acesso geral. As respostas dependem da implementação e não devem ser presumidas com base em expressões como «agente seguro» ou «Zero Trust».
O princípio aplica-se sempre que uma identidade possa aceder a recursos protegidos e se pretenda limitar a sua capacidade ao trabalho previsto. Na prática, a decisão consiste em conceder o mínimo que permita concluir e operar de forma fiável uma tarefa autorizada, verificar essa decisão no sistema que executa a ação e revê-la quando mudarem a tarefa, os dados ou a arquitetura.
Critérios a verificar antes de aprovar uma permissão
Usa-os para rever uma conta de serviço, uma ferramenta de agente, um conector de dados ou uma API.
| Critério | Pergunta de revisão | Sinal para interromper ou rever |
|---|---|---|
| Identidade | Que componente utiliza esta permissão e tem uma identidade própria? | Várias funções dependem de uma conta partilhada sem separação clara |
| Recurso e ação | O acesso está limitado ao recurso e à operação específicos? | Permissão global quando basta ler ou aceder a um subconjunto |
| Duração | É possível retirar a permissão quando a tarefa termina? | Acesso elevado permanente para uma necessidade pontual |
| Execução | O serviço que executa a ação valida a autorização? | A política depende exclusivamente de instruções dadas ao modelo |
| Revisão | É possível verificar a utilização e ajustar a permissão? | Não há responsável, registos úteis nem processo de revogação |