Definizione in una frase
Control que restringe, valida o detiene entradas, salidas o acciones según una política definida.
Definizione: che cos’è un guardrail
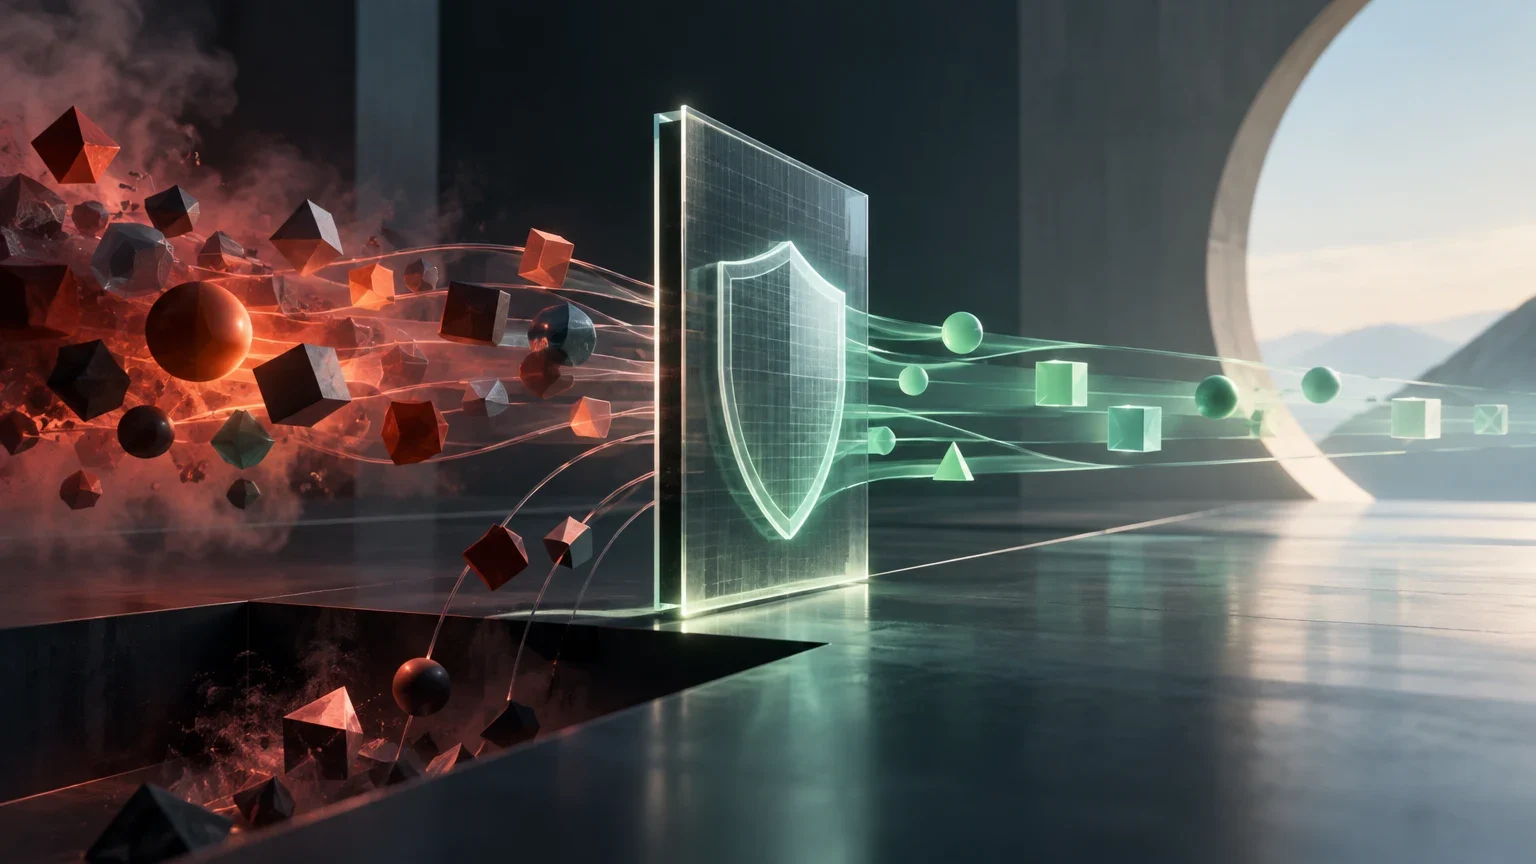
Nell’intelligenza artificiale, un guardrail è un controllo che valuta un input, un output o un’azione di un sistema in base a una policy definita e, a seconda del risultato, ne consente la prosecuzione, lo modifica, lo blocca oppure richiede una revisione. In italiano si usano anche espressioni come «barriera di sicurezza», «controllo» o «limite», ma non sempre indicano esattamente lo stesso meccanismo.
La definizione descrive una funzione, non un’unica architettura. Un guardrail può essere un semplice controllo basato su regole, un rilevatore addestrato con dati, una combinazione di controlli o una fase di un processo più ampio. Per capire come funziona un guardrail specifico, occorre chiedersi quale oggetto esamina, in quale punto interviene, quale policy applica e cosa fa quando rileva una possibile violazione.
Uno studio sui guardrail per i modelli linguistici propone una definizione circoscritta: un algoritmo riceve degli oggetti, come l’input o l’output di un modello, e decide se intervenire su di essi. Questa formulazione aiuta a precisare il concetto, ma non implica che tutti i controlli funzionino allo stesso modo e non dimostra che un guardrail specifico sia efficace.
Quattro dimensioni per descrivere un controllo
Queste dimensioni aiutano a confrontare controlli che hanno lo stesso nome, ma responsabilità diverse.
| Dimensione | Domanda pratica | Esempio di risposta |
|---|---|---|
| Oggetto | Che cosa valuta? | Il testo dell’input, la risposta o un’azione proposta. |
| Fase | Quando interviene? | Prima di elaborare l’input, prima di mostrare l’output o prima di eseguire un’azione. |
| Policy | Quale criterio applica? | Una regola di servizio, una restrizione di autorizzazione o una policy editoriale. |
| Risposta | Che cosa succede se rileva un problema? | Bloccare, riformulare, chiedere conferma o inoltrare il caso a una persona. |
Dove può intervenire
Un controllo degli input esamina le informazioni prima che raggiungano il modello o un’altra parte del sistema. Può cercare contenuti vietati, dati che non devono essere elaborati o istruzioni in conflitto con una policy. La sua utilità dipende da ciò che riesce a riconoscere e dalla disponibilità di un’alternativa sicura quando decide di fermare una richiesta. Un controllo degli input non verifica automaticamente tutto ciò che accadrà in seguito.
Durante un’interazione possono essere presenti ulteriori verifiche. Per esempio, un sistema potrebbe controllare se uno strumento viene chiamato in modo consentito o se serve una conferma umana. La documentazione di Microsoft Learn fornita per questo articolo descrive i controlli come definizioni dei rischi da rilevare e dei punti in cui intervenire per effettuare una scansione. Il frammento disponibile non illustra un’architettura universale e non dimostra che tutti i sistemi seguano questo schema.
Un controllo degli output esamina una risposta prima che venga mostrata o utilizzata. Può verificare se contiene materiale contrario a una policy, se divulga informazioni che non dovrebbero essere rivelate o se rispetta una specifica condizione di formato. Il fatto che una risposta superi questa verifica indica soltanto l’esito di quel controllo: non certifica che il contenuto sia corretto o che nel sistema non vi siano altri rischi.
Un’applicazione può includere controlli in più punti. La valutazione di un input non sostituisce la convalida di una risposta, e nessuna delle due equivale a limitare le azioni che un agente può eseguire. È quindi più corretto descrivere la copertura come un insieme di controlli con responsabilità circoscritte, anziché come un’unica barriera capace di risolvere ogni rischio.
Percorso di una richiesta con controlli in più fasi
Questo schema è una guida concettuale; non presuppone che tutti i sistemi includano queste fasi.
- 01Ricevere l’input e verificare se soddisfa le condizioni necessarie per essere elaborato.
- 02Inviare al modello solo le informazioni necessarie e applicare le restrizioni pertinenti.
- 03Esaminare la risposta generata rispetto alla policy applicabile.
- 04Se viene richiesta un’azione esterna, verificarne separatamente l’autorizzazione prima di eseguirla.
- 05Registrare l’esito e, se previsto dal progetto, inoltrare i casi incerti a una revisione umana.
Come può essere implementato
Un controllo basato su regole verifica condizioni esplicite: per esempio, se una richiesta contiene un identificativo in un formato stabilito o se un’azione compare in un elenco di operazioni consentite. Il suo vantaggio è che il criterio può essere facile da ispezionare quando la regola è chiara. Anche i suoi limiti sono concreti: una condizione troppo specifica può non coprire le varianti, mentre una regola troppo ampia può bloccare casi legittimi.
Un controllo basato sull’apprendimento automatico usa un modello per classificare, rilevare o valutare contenuti sulla base del suo addestramento e della sua configurazione. Può aiutare a riconoscere schemi che non si lasciano esprimere in un’unica condizione, ma può anche sbagliare. Le prestazioni vanno misurate nel contesto d’uso: l’etichetta «basato sull’IA» non specifica, da sola, il livello di precisione, i dati di valutazione o il comportamento in presenza di casi nuovi.
Una fonte secondaria di DataCamp osserva che alcune implementazioni attuali combinano regole deterministiche e apprendimento automatico. Si tratta di una descrizione di alcune implementazioni, non di una regola universale. La documentazione disponibile per questa scheda non consente di confrontare in dettaglio le diverse opzioni né di affermare quale sia generalmente migliore. In ogni caso, è importante conoscere i criteri concreti, testarli e verificare come vengono gestiti eventuali disaccordi tra componenti.
Esistono anche progetti e servizi presentati esplicitamente come strumenti di guardrail, oltre a studi su metodi per integrare controlli. L’esistenza di una libreria, di un’API o di una ricerca dimostra la presenza di un’implementazione o di una linea di studio; non basta a concludere che copra ogni rischio, che funzioni allo stesso modo in altri contesti o che abbia superato una valutazione indipendente.
Regole e rilevatori: confronto orientativo
Il confronto non stabilisce quale metodo sia preferibile. La scelta dipende dal rischio, dai dati e dai test del sistema specifico.
| Approccio | Può essere utile quando | Che cosa conviene verificare |
|---|---|---|
| Regola esplicita | Il criterio può essere espresso con una condizione precisa e verificabile. | Copertura delle varianti, eccezioni e manutenzione della regola. |
| Rilevatore basato su un modello | Il contenuto presenta variazioni difficili da intercettare con un’unica condizione. | Errori di rilevamento, dati di valutazione, soglie e cambiamenti di contesto. |
| Combinazione | Servono controlli con funzioni diverse o verifiche in più fasi. | Quale componente decide, come si risolvono risultati contraddittori e quali casi restano scoperti. |
Esempio nell’assistenza clienti
Immaginiamo che un assistente prepari una risposta su un reso. La policy del servizio stabilisce condizioni specifiche per accettarlo, vieta di promettere eccezioni non autorizzate e richiede di inoltrare alcuni casi a una persona. Prima di mostrarla, un guardrail sugli output potrebbe verificare che la risposta non contraddica queste condizioni.
Se il controllo rileva una possibile promessa non autorizzata, il sistema potrebbe bloccare la risposta, chiedere al modello di generarne una nuova sulla base di informazioni approvate oppure inoltrare la richiesta. L’opzione appropriata dipende dal progetto e dal livello di rischio. Per esempio, riformulare automaticamente un testo può essere ragionevole in presenza di una frase ambigua, mentre un caso con conseguenze economiche potrebbe richiedere una revisione umana.
Questo controllo non determina necessariamente se la policy sui resi sia equa, se i dati consultati siano aggiornati o se la risposta risolva correttamente la domanda. Si tratta di responsabilità diverse. Per non attribuirgli capacità eccessive, è meglio descriverlo come una verifica delle risposte rispetto alle regole del servizio, non come garanzia che tutta l’assistenza sia corretta.
Esempio di agente che usa strumenti
Un agente può proporre azioni tramite strumenti, per esempio consultare un sistema interno, modificare un record o inviare un messaggio. In questo scenario, controllare soltanto il testo mostrato all’utente lascia senza verifica l’azione esterna. Un controllo prima dell’esecuzione può verificare se l’operazione è consentita, se l’utente è autorizzato e se è necessaria una conferma.
Per esempio, un agente software propone di modificare lo stato di una segnalazione. Un guardrail potrebbe confrontare l’azione e i relativi parametri con le regole del flusso di lavoro e fermarla se non dispone delle autorizzazioni richieste. Il controllo delle autorizzazioni stabilisce se l’operazione è consentita; un guardrail può applicare o verificare una policy, ma non va confuso con i meccanismi di identità e autorizzazione di cui il sistema può avere bisogno.
È importante anche che la decisione sia verificabile. Un messaggio che dichiara «l’azione è sicura» non sostituisce il controllo dello strumento chiamato, dei parametri utilizzati e delle credenziali impiegate. Per le operazioni con un impatto significativo, una policy può richiedere una conferma esplicita o una revisione umana. Questo esempio illustra un principio di progettazione, non una capacità offerta da tutti gli strumenti di guardrail.
Esempio nella generazione di contenuti
In uno strumento che genera testi per un’organizzazione, una policy editoriale potrebbe vietare la divulgazione di dati personali, richiedere l’inclusione di determinati avvisi nella risposta o limitare l’uso di affermazioni non supportate dalle informazioni fornite. A seconda dell’obiettivo, un guardrail può esaminare l’input, l’output o entrambi.
Esaminare l’input può consentire al sistema di individuare fin dall’inizio una richiesta a cui non deve rispondere o che richiede una versione anonimizzata. Esaminare l’output può invece rilevare espressioni che violano una regola editoriale prima della pubblicazione. Sono controlli diversi: verificare solo la richiesta non assicura che la risposta successiva rispetti la policy, mentre verificare solo la risposta non evita che siano stati elaborati dati che andavano esclusi.
I criteri devono poter essere testati. Una policy come «evitare contenuti problematici» è troppo indeterminata per spiegare con precisione cosa viene controllato. Regole circoscritte — per esempio, non inserire nel testo finale un determinato campo di dati — sono più facili da valutare, pur non risolvendo da sole ogni rischio editoriale o fattuale.
Concetti vicini da distinguere
La moderazione indica spesso la valutazione di contenuti in base a una policy e la decisione conseguente, per esempio consentirli, limitarli o sottoporli a revisione. Può essere implementata tramite un guardrail, ma i due termini non sono perfettamente sinonimi: «moderazione» descrive un’attività frequente, mentre «guardrail» può includere anche controlli sul flusso, verifiche delle azioni o restrizioni applicate in altre fasi.
L’allineamento indica, in senso ampio, l’adeguamento del comportamento di un sistema a obiettivi, preferenze o vincoli. Un guardrail è un controllo specifico che tenta di far rispettare una policy in un determinato punto. La presenza di un controllo non dimostra che il modello sia allineato in generale, né che la policy applicata rappresenti tutti gli obiettivi pertinenti.
Autorizzazioni e permessi determinano chi può eseguire quale operazione su quale risorsa. Un guardrail può verificare un’azione rispetto a questi limiti, ma non sostituisce necessariamente i meccanismi di identità, controllo degli accessi o registrazione delle operazioni. Se il sistema delega permessi troppo ampi, un filtro testuale non risolve da solo il problema.
La prompt injection è una categoria di problemi in cui istruzioni inserite nei contenuti possono tentare di alterare il comportamento previsto del sistema. Un guardrail può far parte delle misure di difesa, ma non è una soluzione automatica e non equivale a rilevare ogni istruzione malevola. In un agente possono servire anche controlli sui permessi, isolamento degli strumenti e limiti alle azioni.
Infine, un agente è un sistema che può coordinare più passaggi o usare strumenti per svolgere un compito. Un guardrail può limitare alcune di queste azioni, ma non è l’agente e non garantisce che l’intero processo sia sicuro. Specificare separatamente questi concetti evita di attribuire a un singolo componente le responsabilità dell’intera architettura.
Distinzioni rapide
Uno stesso sistema può combinare questi componenti, ma ognuno risponde a una domanda diversa.
| Concetto | Domanda principale | Rapporto con un guardrail |
|---|---|---|
| Moderazione | Come viene valutato questo contenuto rispetto a una policy? | Può essere una funzione implementata attraverso un controllo. |
| Allineamento | Il comportamento è conforme a obiettivi o vincoli? | Un controllo puntuale non dimostra un allineamento generale. |
| Autorizzazione | Chi può eseguire questa operazione? | Il guardrail può verificare o applicare una condizione, ma non necessariamente sostituisce il controllo degli accessi. |
| Agente | Quale sistema coordina passaggi o usa strumenti? | Può includere controlli sui propri input, output o sulle proprie azioni. |
| Prompt injection | I contenuti ricevuti possono alterare le istruzioni previste? | Un guardrail può contribuire a gestire il rischio, senza garantire che venga eliminato. |
Limiti, errori e valutazione
Un guardrail può applicare soltanto la policy che gli è stata definita e rilevare ciò che il suo metodo riesce a riconoscere. Se la policy è incompleta, ambigua o non aggiornata, il controllo può comportarsi coerentemente con una regola inadeguata. Se il rilevamento fallisce, può lasciar passare una violazione oppure bloccare contenuti consentiti. Entrambi gli errori sono importanti: il primo può esporre a un rischio, il secondo impedire un’attività legittima.
Anche il contesto cambia l’esito. Un’espressione può essere innocua in una richiesta e sensibile in un’altra; un output accettabile per una persona può non esserlo secondo una policy specifica. Inoltre, più componenti possono produrre risultati in conflitto, per esempio quando un rilevatore blocca una richiesta consentita da un’altra regola. Oltre a definire le regole, occorre quindi documentare chi prende la decisione finale e come vengono esaminati i casi incerti.
Per valutare un guardrail servono casi di test adatti all’uso previsto, criteri espliciti e attenzione agli errori rilevanti. Il semplice conteggio dei blocchi non basta a capire se il controllo funzioni bene: è utile esaminare anche le richieste legittime bloccate e i casi problematici non rilevati. Le informazioni fornite per questa scheda non comprendono protocolli completi o risultati confrontabili che consentano di affermare un livello generale di efficacia.
Di conseguenza, un guardrail può ridurre i rischi entro il perimetro che copre, ma non dimostrare che l’intero sistema sia sicuro. Per arrivare a questa conclusione occorre considerare, tra gli altri fattori, il modello, i dati, gli strumenti, i permessi, la supervisione e l’ambiente d’uso. È una conclusione progettuale basata sui limiti del controllo: valutare una parte non equivale a verificare tutte le altre.
Criteri pratici per riconoscere un guardrail
Quando esamini un’architettura, inizia identificando l’oggetto controllato: input, output, chiamata a uno strumento, parametro, dato o sequenza di azioni. Determina poi in quale fase si applica il controllo e quale policy trasforma una rilevazione in una decisione. Se questi elementi non sono documentati, l’affermazione «abbiamo dei guardrail» è troppo generica per valutare la copertura.
Definisci quindi la risposta a una violazione e la gestione dell’incertezza: il controllo blocca, trasforma, chiede una conferma o inoltra il caso a una persona? Verifica anche che cosa accade se il controllo non funziona o non è disponibile. Per le azioni con un impatto maggiore è particolarmente importante distinguere la generazione di una proposta dall’autorizzazione effettiva a eseguirla.
Infine, chiediti quali test supportano la descrizione: quali casi sono stati provati, in quale contesto, secondo quali criteri e come sono stati esaminati sia i blocchi indebiti sia le rilevazioni mancate. La documentazione di una libreria, di un’API o di una ricerca può aiutare a capire una specifica implementazione, ma non sostituisce la valutazione del sistema in cui viene usata. Le informazioni disponibili qui consentono di descrivere il concetto e alcune modalità di implementazione, non di stabilire una garanzia né di confrontarne l’efficacia.
Breve lista di controllo per una revisione tecnica
Usa queste domande per descrivere la portata effettiva del controllo, non come certificazione di sicurezza.
- 01Indicare l’oggetto controllato e la fase in cui viene esaminato.
- 02Esplicitare la policy concreta e chi la mantiene.
- 03Definire la decisione in caso di rilevamento o incertezza.
- 04Distinguere il controllo dei contenuti dall’autorizzazione delle azioni.
- 05Esaminare le prove relative a errori, copertura e condizioni d’uso.
- 06Indicare esplicitamente quali rischi restano fuori dal perimetro del controllo.