Definição numa frase
Control que restringe, valida o detiene entradas, salidas o acciones según una política definida.
Definição: o que é um guardrail
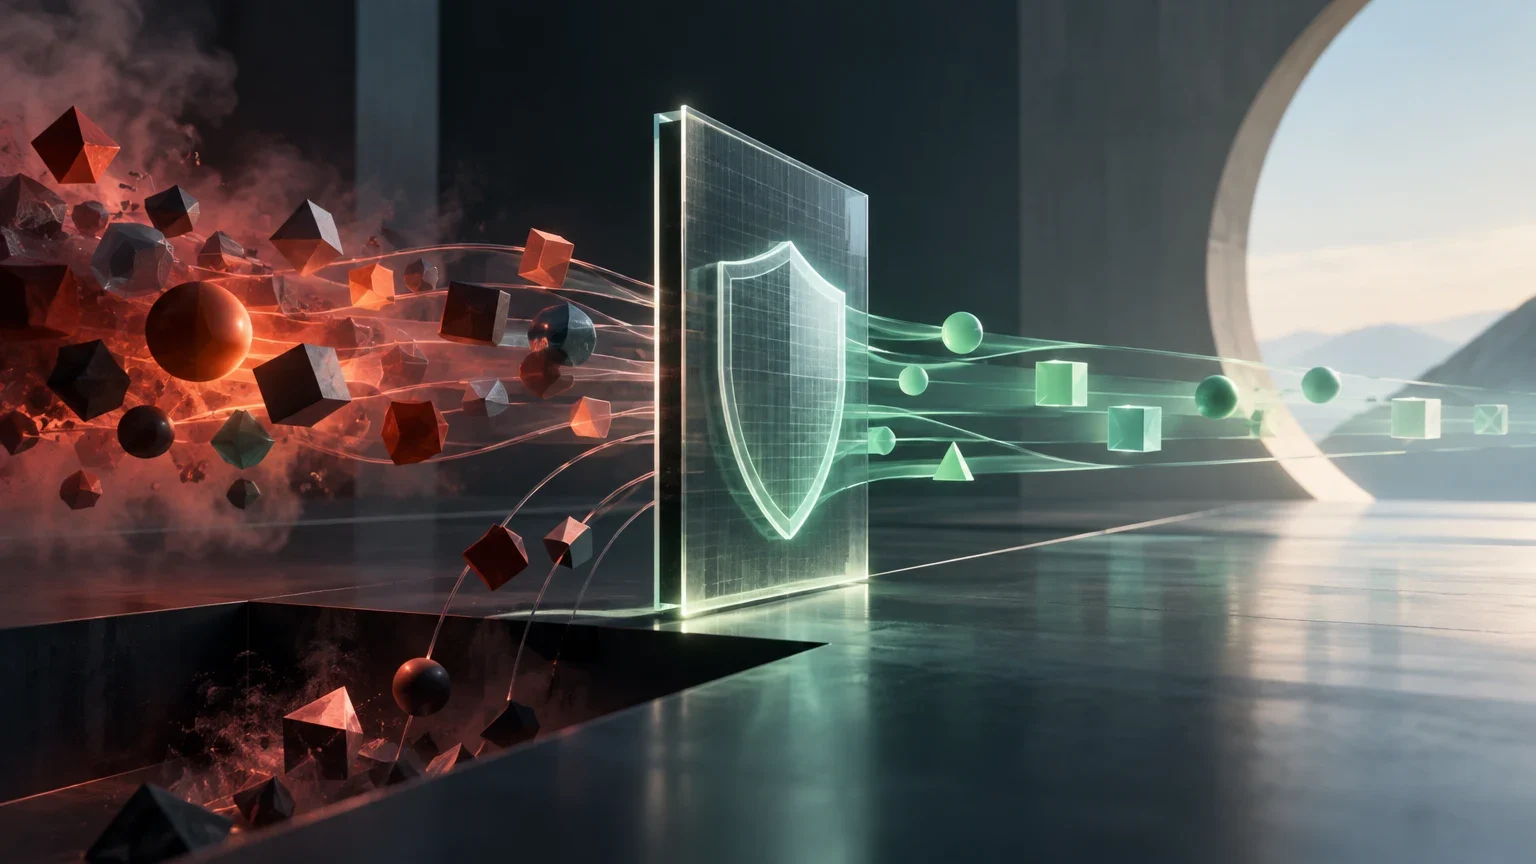
Um guardrail em inteligência artificial é um controle que avalia uma entrada, uma saída ou uma ação de um sistema segundo uma política definida e, conforme o resultado, permite que ela prossiga, modifica-a, bloqueia-a ou solicita uma revisão. Em português, também se usam expressões como “barreira de segurança”, “controle” ou “limite”, embora nem sempre designem exatamente o mesmo mecanismo.
A definição descreve uma função, não uma arquitetura única. Um guardrail pode ser uma verificação simples baseada em regras, um detector treinado com dados, uma combinação de controles ou uma etapa de um processo mais amplo. Para entender um caso específico, é preciso perguntar que objeto ele analisa, em que ponto intervém, que política aplica e o que faz quando identifica uma possível violação.
Um trabalho de pesquisa sobre guardrails para modelos de linguagem apresenta uma definição delimitada: um algoritmo recebe objetos, como a entrada ou a saída de um modelo, e decide se deve agir sobre eles. Essa formulação ajuda a precisar o conceito, mas não significa que todos os controles funcionem da mesma maneira nem constitui evidência da eficácia de um guardrail específico.
Quatro dimensões para descrever um controle
Estas dimensões ajudam a comparar controles que recebem o mesmo nome, mas têm responsabilidades diferentes.
| Dimensão | Pergunta prática | Exemplo de resposta |
|---|---|---|
| Objeto | O que ele avalia? | O texto de entrada, a resposta ou uma ação proposta. |
| Etapa | Quando intervém? | Antes de processar a entrada, antes de exibir a saída ou antes de executar uma ação. |
| Política | Que critério aplica? | Uma regra de atendimento, uma restrição de permissões ou uma política editorial. |
| Resposta | O que acontece se detectar um problema? | Bloquear, reformular, pedir confirmação ou encaminhar a uma pessoa. |
Onde pode intervir
Um controle de entrada examina as informações antes que cheguem ao modelo ou a outra parte do sistema. Pode procurar conteúdo proibido, dados que não devem ser processados ou instruções que contrariem uma política. Sua utilidade depende do que consegue reconhecer e da existência de uma alternativa segura quando decide interromper a solicitação. Um controle de entrada não verifica automaticamente tudo o que acontece depois.
Durante uma interação, podem existir verificações adicionais. Por exemplo, um sistema pode analisar se uma ferramenta está sendo chamada de maneira permitida ou se é necessária uma confirmação humana. A documentação do Microsoft Learn fornecida para este artigo descreve controles como definições dos riscos que devem ser detectados e dos pontos em que se deve intervir para fazer uma verificação. O trecho disponível não detalha uma arquitetura universal nem demonstra que todos os sistemas sigam esse modelo.
Um controle de saída analisa uma resposta antes de exibi-la ou utilizá-la. Pode verificar se ela contém material contrário a uma política, se revela informações que não deveriam ser divulgadas ou se atende a uma condição específica de formato. O fato de uma resposta passar por essa verificação informa apenas o resultado daquela análise; não certifica que seu conteúdo esteja correto nem que não existam outros riscos no sistema.
Uma aplicação pode ter controles em vários pontos. Avaliar uma entrada não substitui a validação de uma resposta, e nenhuma das duas coisas equivale a limitar as ações que um agente pode executar. É mais preciso descrever a cobertura como um conjunto de controles com responsabilidades delimitadas do que como uma única barreira capaz de resolver todos os riscos.
Percurso de uma solicitação com controles em várias etapas
Este esquema é um guia conceitual; não pressupõe que todos os sistemas tenham essas etapas.
- 01Receber a entrada e verificar se ela atende às condições para ser processada.
- 02Enviar ao modelo apenas as informações necessárias e aplicar as restrições pertinentes.
- 03Verificar a resposta gerada de acordo com a política correspondente.
- 04Se for solicitada uma ação externa, verificar sua autorização separadamente antes de executá-la.
- 05Registrar o resultado e encaminhar casos incertos para revisão humana, quando o projeto do sistema prever essa possibilidade.
Como pode ser implementado
Um controle baseado em regras verifica condições explícitas: por exemplo, se uma solicitação contém um identificador em determinado formato ou se uma ação consta em uma lista de permissões. Sua vantagem é que o critério pode ser fácil de inspecionar quando a regra é clara. Seus limites também são concretos: uma condição estreita demais pode não abranger variantes, enquanto uma regra ampla demais pode bloquear casos legítimos.
Um controle baseado em aprendizado de máquina usa um modelo para classificar, detectar ou avaliar conteúdo de acordo com seu treinamento e sua configuração. Ele pode ajudar a reconhecer padrões que não se expressam de uma única forma, mas também pode errar. O desempenho precisa ser medido no contexto de uso; o rótulo “baseado em IA” não informa, por si só, o nível de precisão, os dados de avaliação nem o comportamento diante de casos novos.
Uma fonte secundária da DataCamp afirma que algumas implementações atuais combinam regras determinísticas e aprendizado de máquina. Trata-se de uma descrição de implementações, não de uma regra universal. A documentação disponível para esta ficha não permite comparar essas opções em detalhe nem afirmar qual é melhor em termos gerais. Em qualquer caso, o importante é conhecer os critérios concretos, testá-los e analisar como os desacordos entre componentes são tratados.
Também existem projetos e serviços que se apresentam explicitamente como ferramentas de guardrails, além de pesquisas sobre métodos para incorporar controles. A existência de uma biblioteca, uma API ou um trabalho de pesquisa demonstra que há uma implementação ou linha de estudo; não basta para concluir que ela abrange todos os riscos, que funciona da mesma forma em outros contextos ou que passou por uma avaliação independente.
Regras e detectores: uma comparação orientativa
A comparação não determina qual método é mais adequado. Essa decisão depende do risco, dos dados e dos testes do sistema específico.
| Abordagem | Pode ser útil quando | O que convém verificar |
|---|---|---|
| Regra explícita | O critério pode ser expresso por uma condição precisa e verificável. | Cobertura de variantes, exceções e manutenção da regra. |
| Detector baseado em modelo | O conteúdo apresenta variações difíceis de capturar com uma única condição. | Erros de detecção, dados de avaliação, limites de decisão e mudanças de contexto. |
| Combinação | São necessários controles com funções diferentes ou verificações em várias etapas. | Qual componente decide, como resultados contraditórios são resolvidos e que casos ficam sem cobertura. |
Exemplo em atendimento ao cliente
Suponhamos que um assistente prepare uma resposta sobre uma devolução. A política de atendimento estabelece condições específicas para concedê-la, proíbe prometer exceções não autorizadas e exige o encaminhamento de alguns casos a uma pessoa. Um guardrail de saída poderia verificar se a resposta contradiz essas condições antes de exibi-la.
Se a verificação identificar uma possível promessa não autorizada, o sistema poderia bloquear a resposta, pedir ao modelo uma nova versão com base em informações aprovadas ou encaminhar a consulta. A opção adequada depende do projeto e do risco. Por exemplo, refazer automaticamente um texto pode ser razoável diante de uma frase ambígua, enquanto um caso com consequências financeiras pode exigir revisão humana.
Esse controle não determina necessariamente se a política de devolução é justa, se os dados consultados estão atualizados ou se a resposta resolve corretamente a pergunta. Essas são responsabilidades diferentes. Para não atribuir ao guardrail mais do que ele faz, é melhor descrevê-lo como uma revisão de respostas segundo regras de atendimento, e não como uma garantia de que todo o atendimento esteja correto.
Exemplo em um agente que usa ferramentas
Um agente pode propor ações por meio de ferramentas, como consultar um sistema interno, alterar um registro ou enviar uma mensagem. Nesse cenário, verificar apenas o texto apresentado pelo agente ao usuário deixa a ação externa sem controle. Um controle anterior à execução pode verificar se a operação é permitida, se o usuário tem autorização e se a ação exige confirmação.
Por exemplo, um agente de software propõe alterar o status de um chamado. Um guardrail poderia comparar a ação e seus parâmetros com as regras do fluxo de trabalho e interrompê-la se as permissões necessárias não estiverem disponíveis. O controle de permissões decide se a operação está autorizada; um guardrail pode fazer cumprir ou verificar uma política, mas não deve ser confundido com o mecanismo de identidade e autorização de que o sistema precisa.
Também é importante que a decisão possa ser verificada. Uma mensagem dizendo “a ação é segura” não substitui a verificação da ferramenta chamada, dos parâmetros utilizados e das credenciais envolvidas. Para operações de maior impacto, uma política pode exigir confirmação explícita ou revisão humana. Este exemplo descreve uma orientação de projeto, não uma capacidade oferecida por toda ferramenta de guardrails.
Exemplo em geração de conteúdo
Em uma ferramenta que gera textos para uma organização, uma política editorial poderia proibir a divulgação de dados pessoais, exigir a inclusão de determinados avisos na resposta ou limitar o uso de afirmações sem respaldo nas informações fornecidas. Um guardrail pode analisar a entrada, a saída ou ambas, conforme o objetivo do controle.
Analisar a entrada pode permitir que o sistema identifique desde o início uma solicitação que não deve atender ou que precisa de uma versão anonimizada. Analisar a saída pode detectar expressões que violem uma regra editorial antes da publicação do texto. São controles diferentes: analisar apenas a solicitação não garante que a resposta posterior cumpra a política, e analisar apenas a resposta não impede que dados que deveriam ter sido excluídos já tenham sido processados.
Os critérios precisam ser testáveis. Uma política como “evitar conteúdo problemático” é vaga demais para explicar com precisão o que está sendo controlado. Regras delimitadas — por exemplo, não incluir um campo de dados específico no texto final — são mais fáceis de avaliar, embora também não resolvam, por si sós, todos os riscos editoriais ou factuais.
Conceitos próximos que convém distinguir
Moderação costuma se referir à avaliação de conteúdo segundo uma política e à tomada de uma decisão sobre ele, como permiti-lo, restringi-lo ou encaminhá-lo para análise. Pode ser implementada como um guardrail, mas os termos não são sinônimos exatos: “moderação” descreve uma tarefa comum, enquanto “guardrail” também pode incluir controles de fluxo, verificações de ações ou restrições em outras etapas.
Alinhamento se refere, de forma ampla, a fazer com que o comportamento de um sistema corresponda a objetivos, preferências ou restrições. Um guardrail é um controle específico que tenta fazer cumprir uma política em determinado ponto. A presença de um controle não demonstra que o modelo esteja alinhado de modo geral nem que a política aplicada represente todos os objetivos pertinentes.
Autorização e permissões determinam quem pode realizar qual operação em qual recurso. Um guardrail pode verificar uma ação diante desses limites, mas não necessariamente substitui os mecanismos de identidade, controle de acesso ou registro de operações. Se o sistema delegar permissões amplas demais, um filtro textual não resolverá esse problema por si só.
Injeção de prompt é uma classe de problema em que instruções inseridas em um conteúdo podem tentar alterar o comportamento previsto do sistema. Um guardrail pode fazer parte de uma defesa, mas não é uma solução automática nem equivale a detectar todas as instruções maliciosas. Em um agente, também podem ser necessários controles de permissões, isolamento de ferramentas e limites para as ações.
Por fim, um agente é um sistema que pode coordenar etapas ou usar ferramentas para cumprir uma tarefa. Um guardrail pode restringir algumas dessas ações, mas não é o agente nem uma garantia de que todo o processo seja seguro. Especificar esses conceitos separadamente evita atribuir a um componente as responsabilidades da arquitetura inteira.
Distinções rápidas
Um mesmo sistema pode combinar esses componentes, mas cada um responde a uma pergunta diferente.
| Conceito | Pergunta principal | Relação com um guardrail |
|---|---|---|
| Moderação | Como este conteúdo é avaliado segundo uma política? | Pode ser uma função implementada por meio de um controle. |
| Alinhamento | O comportamento corresponde a objetivos ou restrições? | Um controle pontual não comprova alinhamento geral. |
| Autorização | Quem pode realizar esta operação? | O guardrail pode verificar ou fazer cumprir uma condição, mas não necessariamente substitui o controle de acesso. |
| Agente | Que sistema coordena etapas ou usa ferramentas? | Pode incorporar controles sobre suas entradas, saídas ou ações. |
| Injeção de prompt | O conteúdo recebido pode alterar as instruções previstas? | Um guardrail pode ajudar a administrar o risco, sem garantir que ele seja eliminado. |
Limites, erros e avaliação
Um guardrail só pode fazer cumprir a política que lhe foi definida e detectar aquilo que seu método consegue reconhecer. Se a política for incompleta, ambígua ou estiver desatualizada, o controle pode agir de forma coerente com uma regra inadequada. Se a detecção falhar, ele pode deixar passar uma violação ou bloquear conteúdo permitido. Os dois tipos de erro importam: o primeiro pode expor a um risco; o segundo pode impedir uma tarefa legítima.
O contexto também altera o resultado. Uma expressão pode ser inofensiva em uma consulta e sensível em outra; uma saída aceitável para uma pessoa pode não ser aceitável segundo determinada política. Além disso, vários componentes podem produzir resultados contraditórios — por exemplo, quando um detector bloqueia uma solicitação permitida por outra regra. Por isso, além de definir as regras, é necessário documentar quem toma a decisão final e como os casos incertos são analisados.
Para avaliar um guardrail, são necessários casos de teste adequados ao uso previsto, critérios explícitos e atenção aos erros relevantes. Contar os bloqueios não basta para saber se o controle funciona bem: também é importante analisar solicitações legítimas que foram bloqueadas e casos problemáticos que não foram detectados. As evidências fornecidas para esta ficha não incluem protocolos completos nem resultados comparáveis que permitam afirmar uma taxa geral de eficácia.
Portanto, um guardrail pode reduzir riscos dentro do escopo que abrange, mas não demonstrar que o sistema inteiro seja seguro. Essa conclusão exige considerar, entre outros fatores, o modelo, os dados, as ferramentas, as permissões, a supervisão e o ambiente de uso. Trata-se de uma conclusão de projeto baseada na delimitação do controle: avaliar uma parte não equivale a verificar todas as partes.
Critérios práticos para identificar um guardrail
Ao analisar uma arquitetura, comece identificando o objeto controlado: entrada, saída, chamada a uma ferramenta, parâmetro, dado ou sequência de ações. Em seguida, determine em que etapa o controle é aplicado e qual política transforma uma detecção em decisão. Se esses elementos não estiverem documentados, a afirmação “temos guardrails” será genérica demais para permitir uma avaliação da cobertura.
Depois, especifique a resposta diante de uma violação e o tratamento da incerteza: o sistema bloqueia, transforma, solicita confirmação ou encaminha a uma pessoa? Verifique também o que acontece quando o controle falha ou fica indisponível. Em ações de maior impacto, é especialmente importante separar a decisão de gerar uma proposta da autorização efetiva para executá-la.
Por fim, pergunte que testes respaldam a descrição: quais casos foram testados, em que contexto, segundo quais critérios e como foram analisados tanto os bloqueios indevidos quanto as detecções que falharam. A documentação de uma biblioteca, uma API ou uma pesquisa pode ajudar a entender uma implementação específica, mas não substitui a avaliação do sistema em que ela é usada. As evidências disponíveis aqui permitem descrever o conceito e algumas formas de implementá-lo, mas não estabelecer uma garantia nem comparar sua eficácia.
Lista breve para uma análise técnica
Use estas perguntas para descrever o escopo real do controle, não como uma certificação de segurança.
- 01Identificar o objeto controlado e a etapa em que ele é verificado.
- 02Registrar a política específica e quem é responsável por mantê-la.
- 03Definir a decisão diante de uma detecção ou de um caso incerto.
- 04Separar o controle de conteúdo da autorização de ações.
- 05Analisar testes de erros, cobertura e condições de uso.
- 06Indicar expressamente quais riscos estão fora do escopo do controle.