Minimización y retención
Envía solo lo necesario y documenta cuánto tiempo se conserva.
PrivacidadRiesgo, datos y efectos externos deben definirse antes de añadir autonomía.
La protección depende del contexto de uso.
Envía solo lo necesario y documenta cuánto tiempo se conserva.
PrivacidadLimita herramientas y exige aprobación para efectos sensibles.
AgentesAumenta revisión y evidencia cuando crece el impacto del error.
RiesgoLa clasificación jurídica depende del territorio y del uso concreto.
Proveedor, versión, datos, finalidad, responsables y usuarios.
GobernanzaIdentifica personas afectadas y consecuencias previsibles.
EvaluaciónUn nuevo modelo o herramienta puede alterar obligaciones y controles.
Seguimiento
El artículo 4 del Reglamento europeo de IA exige a proveedores e implementadores adoptar medidas para que su personal y otras personas que operen o utilicen sistemas de IA por cuenta de estos tengan un nivel suficiente de alfabetización. Esta guía explica cómo convertir esa obligación en formación pertinente para cada función y cómo dejar constancia de las medidas adoptadas, sin confundir documentación con una certificación automática de cumplimiento.
14 oct. 2026 ↗
El artículo 16 del Reglamento de IA asigna a los proveedores obligaciones concretas de cumplimiento, documentación, vigilancia y comunicación. Esta guía distingue esas tareas de las del responsable del despliegue y propone controles verificables, con cautela sobre fechas y sanciones.
13 oct. 2026 ↗
Un agente que usa herramientas y cambia datos no adquiere por eso una categoría jurídica propia ni se vuelve automáticamente de alto riesgo. El análisis depende de su finalidad, configuración y uso, y de qué papel desempeña cada organización en el ciclo de vida.
13 oct. 2026 ↗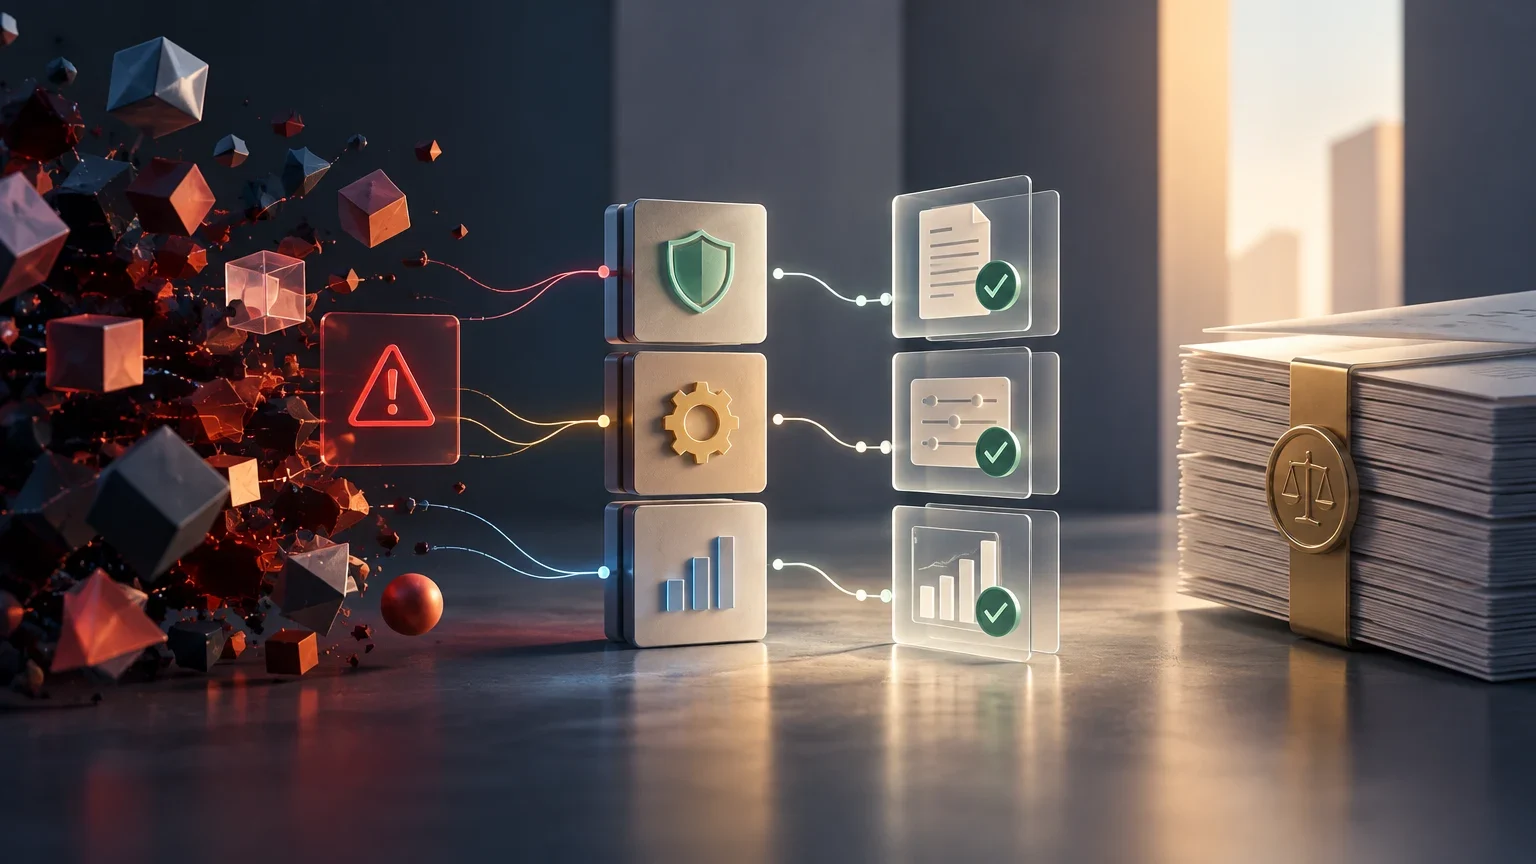
Una guía práctica para relacionar los riesgos de un sistema de IA con las medidas adoptadas y las pruebas de que funcionan, sin confundir un registro interno con la documentación reglamentaria exigible.
13 oct. 2026 ↗
Una guía práctica para vincular cada riesgo de un sistema de IA de alto riesgo con una medida, una prueba y evidencias documentadas, distinguiendo las exigencias legales de las recomendaciones operativas.
08 oct. 2026 ↗
Una guía práctica para convertir la alfabetización en IA en capacidades ligadas a tareas y riesgos concretos. Separa lo que indican las fuentes institucionales de las medidas operativas recomendables.
01 oct. 2026 ↗La seguridad no se deduce de una ficha de modelo. Depende de los datos, permisos, personas afectadas, herramientas conectadas y capacidad de detener o revertir acciones.
Define responsables, finalidad, inventario, criterios de aceptación y canales de incidente antes del despliegue.
Describe usuarios, datos, terceros, impactos previsibles y usos fuera de alcance.
Prueba calidad, sesgo, privacidad, inyección de instrucciones y recuperación ante fallos con evidencia registrada.
Limita privilegios, exige confirmación para acciones sensibles, monitoriza cambios y conserva una vía de reversión.
Detén acciones sensibles antes de producir efectos externos.
Cada afirmación debe conservar la página oficial consultada y la fecha de verificación.
Referencias utilizadas para ampliar y revisar esta página.