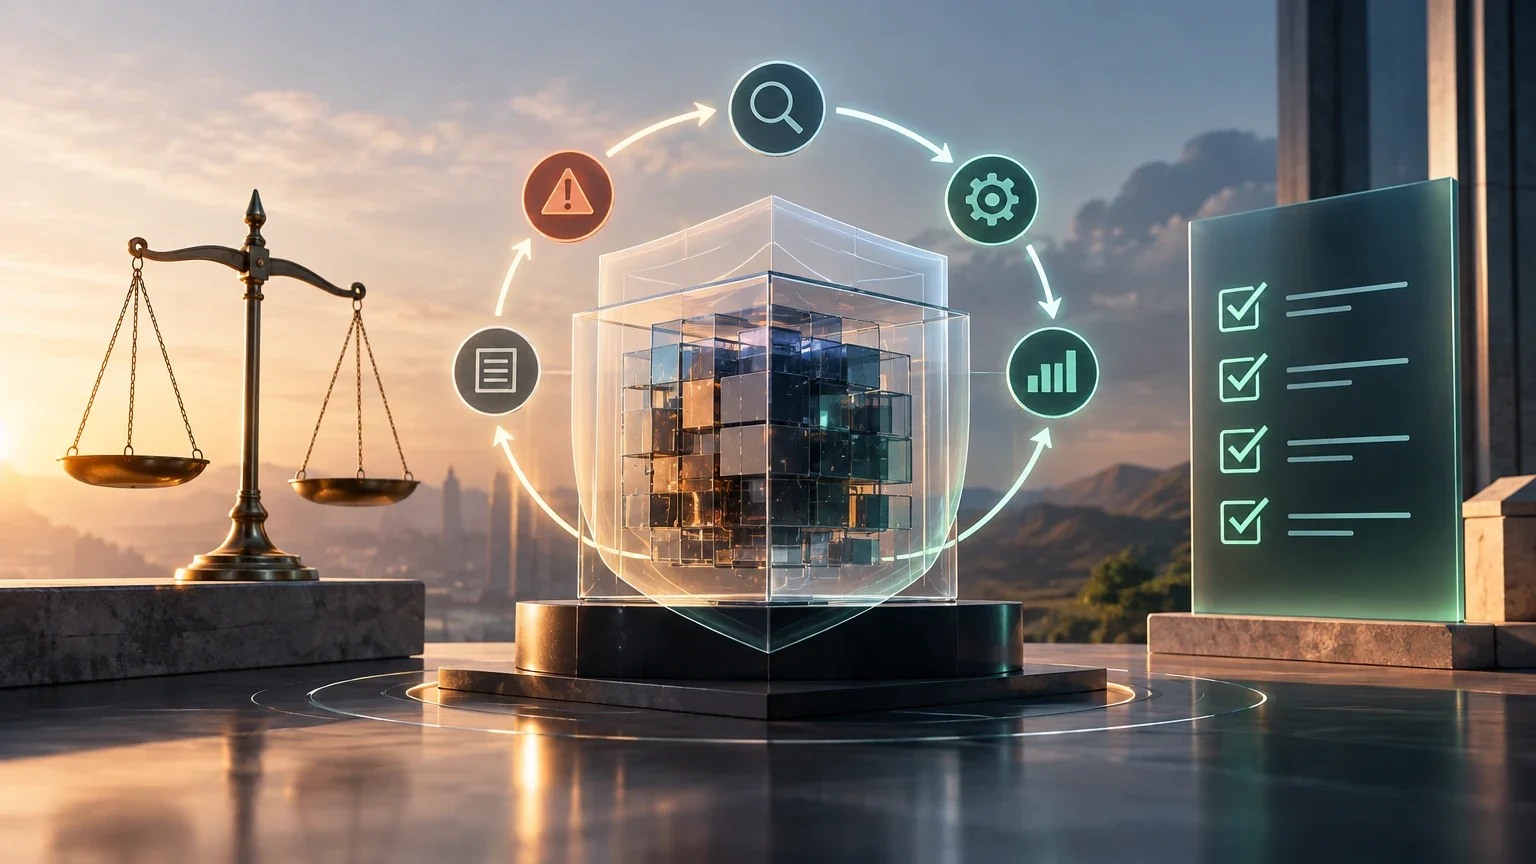
Definición y alcance del artículo 14
El artículo 14 del Reglamento (UE) 2024/1689, conocido como la Ley de Inteligencia Artificial de la UE, se ubica en la Sección 2 del Capítulo III, dedicada a los requisitos de los sistemas de IA de alto riesgo. A diferencia de lo que sugiere su título en algunas traducciones secundarias ('Supervisión humana'), el texto consolidado oficial de la Comisión Europea identifica este artículo específicamente como 'Sistema de gestión de riesgos'. Esta precisión es fundamental para el cumplimiento, ya que establece una obligación técnica y organizativa distinta de la supervisión humana, que se regula en otros apartados o artículos relacionados.
La norma obliga a los proveedores de sistemas de IA de alto riesgo a establecer, documentar, implementar y mantener un sistema de gestión de riesgos continuo a lo largo de todo el ciclo de vida del sistema. Este requisito no es estático; exige una dinámica de identificación, evaluación, mitigación y monitorización de riesgos que se adapta a los cambios en el sistema, su entorno de uso o la aparición de nuevos riesgos. La fuente primaria oficial, el AI Act Explorer de la Comisión Europea, confirma la existencia de esta disposición dentro de la estructura legal vigente, que ha sido modificada por el Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA), lo que implica que los equipos de cumplimiento deben verificar la versión consolidada más reciente.
La distinción terminológica entre la gestión de riesgos y la supervisión humana no es meramente semántica, sino que tiene implicaciones directas en la arquitectura de cumplimiento. Mientras que la supervisión humana se centra en la capacidad de intervención y control por parte de personas durante la operación, el artículo 14 exige una infraestructura organizativa que permita anticipar y gestionar los peligros antes de que se materialicen. Esta separación conceptual obliga a las organizaciones a no confundir la implementación de paneles de control con la existencia de un proceso formal de análisis de riesgos, ya que la ausencia de este último constituye una deficiencia estructural independiente de la calidad de las interfaces de supervisión.
El sistema de gestión de riesgos continua
El mecanismo exigido por el artículo 14 no se limita a una auditoría puntual antes del lanzamiento. Se trata de un proceso iterativo que abarca cuatro fases principales: identificación de riesgos, evaluación de su probabilidad y gravedad, implementación de medidas de mitigación y monitorización continua. La 'continuidad' es la palabra clave: el sistema debe ser capaz de detectar cuándo un riesgo previamente mitigado vuelve a ser relevante o cuándo surge un riesgo nuevo no contemplado en la fase de diseño.
Esta obligación se vincula directamente con la documentación técnica exigida en el artículo 11 y detallada en el Anexo IV. El proveedor no solo debe tener el proceso, sino que debe poder demostrar ante las autoridades competentes que el sistema de gestión de riesgos está operativo y que las decisiones tomadas están documentadas. La falta de trazabilidad en la evolución de los riesgos puede considerarse un incumplimiento, incluso si el sistema funciona correctamente en el momento de la inspección.
La integración de la gestión de riesgos en la documentación técnica del Anexo IV requiere que cada decisión de mitigación quede registrada con suficiente granularidad para permitir su auditoría posterior. Esto implica que el proveedor debe ser capaz de rastrear cómo un riesgo específico identificado en una fase temprana del ciclo de vida ha evolucionado, qué medidas se adoptaron para reducirlo y por qué se consideró aceptable el nivel de riesgo residual. La trazabilidad no se limita a los resultados finales, sino que debe abarcar el razonamiento técnico y organizativo que subyace a cada actualización del registro, garantizando así la transparencia ante las autoridades de vigilancia del mercado.
Ciclo de vida de la gestión de riesgos según el Art. 14
Proceso iterativo que debe mantenerse activo durante toda la vida del sistema.
- 01Identificación de riesgos: Mapeo de posibles daños para personas, bienes o medio ambiente.
- 02Evaluación: Análisis de la probabilidad de ocurrencia y la gravedad del impacto.
- 03Mitigación: Diseño e implementación de medidas técnicas y organizativas.
- 04Monitorización: Revisión periódica y ante cambios significativos para actualizar el registro de riesgos.
Evaluación inicial vs. actualización continua
Una de las principales fuentes de incumplimiento es tratar la gestión de riesgos como un evento único. La evaluación inicial es necesaria para el diseño y la validación de la conformidad, pero el artículo 14 exige explícitamente que el sistema se actualice ante cambios en el sistema de IA, su entorno de uso o la aparición de nuevos riesgos. Esto incluye actualizaciones de software, cambios en los datos de entrenamiento o modificaciones en el contexto de despliegue.
La diferencia radica en la reactividad. La evaluación inicial es proactiva y de diseño; la actualización continua es reactiva y de mantenimiento. Si un proveedor lanza un sistema y no establece un mecanismo para reevaluar los riesgos cuando el modelo se actualiza o cuando se detecta un sesgo en producción, está incumpliendo la obligación de 'mantener' el sistema de gestión de riesgos. Esta distinción es crucial para los equipos de ingeniería, que deben integrar puntos de control de riesgos en sus pipelines de despliegue (CI/CD).
La reactividad exigida por la actualización continua implica que los equipos de ingeniería deben definir criterios claros para determinar cuándo un cambio en el sistema o su entorno constituye un evento significativo que requiere la reactivación del proceso de gestión de riesgos. Estos criterios no pueden ser arbitrarios, sino que deben estar alineados con la naturaleza del sistema de IA de alto riesgo y los posibles daños que puede causar. La falta de una definición clara de estos umbrales de activación puede llevar a una gestión de riesgos ineficaz, donde los cambios relevantes no se detecten a tiempo o, por el contrario, se generen alertas innecesarias que saturen los procesos de revisión.
Diferencias entre evaluación inicial y continua
Comparativa de los momentos y objetivos de cada fase.
| Característica | Evaluación Inicial | Actualización Continua |
|---|---|---|
| Momento | Pre-lanzamiento y diseño | Durante la operación y tras cambios |
| Objetivo | Validar la conformidad y diseño seguro | Detectar riesgos emergentes o cambios de contexto |
| Disparador | Ciclo de desarrollo | Actualizaciones, incidentes, cambios de entorno |
Checklist de cumplimiento y documentación
Para demostrar el cumplimiento del artículo 14, los proveedores deben alinear sus procesos internos con los requisitos del Anexo IV, que especifica la documentación técnica necesaria. No basta con tener una política de riesgos; se requiere un registro vivo que muestre la evolución de cada riesgo identificado. La documentación debe ser accesible para las autoridades de vigilancia del mercado y debe vincularse con los registros de incidentes.
A continuación, se presenta una checklist diferenciada entre requisitos legales obligatorios y buenas prácticas recomendadas. Los requisitos obligatorios son aquellos que, de no cumplirse, pueden derivar en sanciones administrativas. Las buenas prácticas, aunque no siempre explícitas en el texto legal, son recomendadas por la Comisión y los organismos notificados para facilitar la evaluación de la conformidad.
La accesibilidad de la documentación para las autoridades de vigilancia del mercado no se limita a la disponibilidad física o digital de los archivos, sino que exige que la información esté estructurada de manera que permita una evaluación rápida y eficiente de la conformidad. Esto implica que el registro de riesgos debe estar organizado de forma lógica, con referencias cruzadas claras entre los riesgos identificados, las medidas de mitigación implementadas y los resultados de la monitorización. La capacidad de demostrar la coherencia interna de la documentación es un factor clave para evitar sanciones, ya que una estructura confusa o incompleta puede interpretarse como una falta de diligencia en la gestión de riesgos.
Checklist de cumplimiento Artículo 14
Requisitos legales vs. buenas prácticas.
| Elemento | Tipo | Descripción |
|---|---|---|
| Registro de riesgos documentado | Obligatorio | Lista de riesgos, evaluaciones y medidas de mitigación. |
| Proceso de actualización ante cambios | Obligatorio | Mecanismo definido para reevaluar riesgos tras actualizaciones. |
| Vinculación con Anexo IV | Obligatorio | La documentación de riesgos debe formar parte de la documentación técnica. |
| Uso de normas armonizadas (ISO/IEC) | Recomendado | Aplicar ISO/IEC 23894 u otras normas para facilitar la presunción de conformidad. |
| Automatización de la monitorización | Recomendado | Herramientas de MLOps para detectar deriva de datos o degradación de rendimiento. |
Fechas de aplicación y sanciones
La aplicación del artículo 14 está sujeta a las fechas de entrada en vigor del Reglamento (UE) 2024/1689. Según el artículo 113, el reglamento entra en vigor a los veinte días de su publicación en el Diario Oficial de la Unión Europea. Sin embargo, la aplicación de las disposiciones relativas a los sistemas de alto riesgo (Capítulo III) está sujeta a plazos específicos que dependen de la disponibilidad de normas armonizadas y la infraestructura de supervisión. Es crucial verificar las fechas exactas de aplicación para cada categoría de sistema en el texto consolidado, ya que el Reglamento (UE) 2026/1744 ha introducido modificaciones que pueden afectar a estos plazos.
En cuanto a las sanciones, el artículo 99 establece un régimen de multas administrativas. El incumplimiento de las obligaciones de los proveedores, incluyendo la falta de un sistema de gestión de riesgos adecuado, puede acarrear multas de hasta 35 millones de euros o el 7% del volumen de negocios anual mundial total del ejercicio anterior, lo que resulte más elevado. Estas cifras subrayan la gravedad de la obligación y la necesidad de una implementación rigurosa.
La dependencia de las fechas de aplicación respecto a la disponibilidad de normas armonizadas introduce un elemento de incertidumbre que los proveedores deben gestionar activamente. La falta de normas armonizadas específicas para ciertos tipos de sistemas de IA de alto riesgo puede obligar a los proveedores a recurrir a la evaluación de conformidad por parte de organismos notificados, un proceso que puede ser más largo y costoso. Por ello, es estratégico para las empresas anticipar estas demoras y planificar sus ciclos de desarrollo y despliegue en consecuencia, asegurando que los sistemas de gestión de riesgos estén completamente operativos antes de que se apliquen las disposiciones específicas del Capítulo III.
Límites y confusiones frecuentes
Es importante delimitar el alcance del artículo 14 para no sobrecargar los equipos de cumplimiento. Este artículo no exige la evaluación de impacto de los derechos fundamentales, que es una obligación distinta (artículo 27) aplicable principalmente a los responsables del despliegue en ciertos contextos. Tampoco sustituye a los requisitos de gobernanza de datos del artículo 10, aunque ambos se alimentan mutuamente: una mala gobernanza de datos generará riesgos que el sistema de gestión de riesgos debe identificar y mitigar.
Además, el artículo 14 no obliga a la supervisión humana en tiempo real de cada decisión del sistema, sino a garantizar que el sistema esté diseñado para ser supervisado y que los riesgos asociados a la falta de supervisión efectiva estén gestionados. La confusión entre 'gestión de riesgos' y 'supervisión humana' puede llevar a implementaciones incompletas, donde se invierte en interfaces de control sin abordar la raíz de los riesgos técnicos y de datos.
La interacción entre la gobernanza de datos del artículo 10 y la gestión de riesgos del artículo 14 es bidireccional y crítica para la efectividad del cumplimiento. Una deficiencia en la calidad, integridad o representatividad de los datos de entrenamiento no solo constituye un incumplimiento del artículo 10, sino que genera riesgos específicos que el sistema de gestión de riesgos debe identificar y mitigar. Por ejemplo, si los datos de entrenamiento contienen sesgos históricos, el sistema de gestión de riesgos debe documentar este riesgo, evaluar su impacto potencial y definir medidas correctivas, como la reponderación de los datos o la implementación de filtros de sesgo, para garantizar que el sistema de IA de alto riesgo funcione de manera justa y segura.
Qué sigue abierto
- Las fechas exactas de aplicación para cada categoría de sistema de alto riesgo pueden variar según la disponibilidad de normas armonizadas y las modificaciones del Reglamento (UE) 2026/1744, por lo que se recomienda verificar el texto consolidado más reciente.
- La interpretación específica de qué constituye un 'cambio significativo' que requiere la reactivación del proceso de gestión de riesgos no está detallada en el texto legal y puede depender de las directrices futuras de la Comisión.
Continúa explorando
Fuentes consultadas
Correcciones y transparencia
Si detectas un dato incorrecto o desactualizado, puedes enviarnos una corrección indicando la página y la fuente que debemos revisar.
Proponer una corrección